Cada pocos años, aparece algo que promete eliminar las contraseñas para siempre. Y cada pocos años, la contraseña sobrevive. Los códigos de acceso son la última opción y, francamente, pueden ser los más fiables hasta la fecha. Al evaluar Contraseñas vs. Claves de acceso y las diferencias entre ellasDescubrirás que el cifrado es sólido. La resistencia al phishing es real. Apple, Google y Microsoft están involucrados. La Alianza FIDO está de celebración, y muchos defensores de la seguridad declaran que... Sí, la nueva alternativa de contraseña es en realidad más segura.

¿Por qué no me he cambiado? Porque, a pesar de todo el revuelo, las contraseñas en la práctica son muy diferentes a las que se usan en teoría. Si desconfías de la publicidad exagerada o has probado las contraseñas y te has confundido, no estás solo y no te equivocas. Aquí tienes algunas buenas razones por las que tus contraseñas siguen vigentes.
Enlaces rápidos
Todavía estoy vinculado al ecosistema de alguien, sólo que es uno diferente.
La guardia cambió, pero las paredes no.
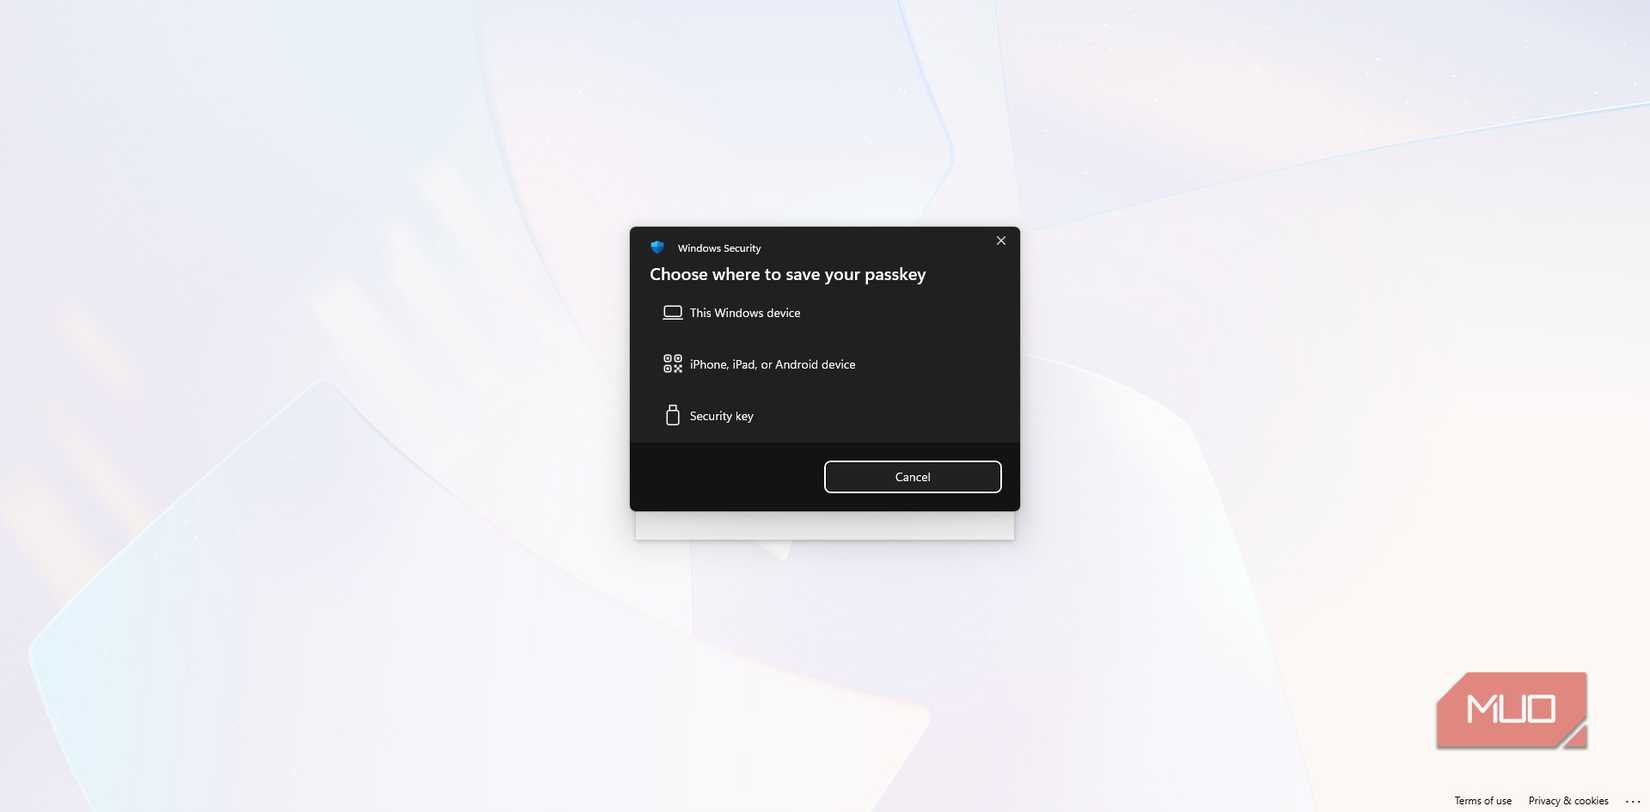
Las contraseñas siempre han tenido un secreto oculto: la mayoría de la gente las reutiliza porque recordar contraseñas únicas prácticamente supone trabajo extra. Se suponía que las claves de acceso solucionarían este problema reemplazando esos secretos almacenados con claves de cifrado. Y lo hacen, pero durante mucho tiempo, reemplazaron una trampa por otra: el encierro en un ecosistema específico. Eso es... Los códigos de acceso fueron diseñados para simplificar los procesos de inicio de sesión, pero muchos usuarios siguen confundidos. Respecto a cómo funciona en distintos dispositivos.
Al crear un código en un iPhone, este se asigna automáticamente al llavero de iCloud. Esto es muy sencillo si tu vida gira en torno a los dispositivos Apple, pero hasta hace poco, acceder a las mismas cuentas en un dispositivo Android o Windows requería soluciones alternativas engorrosas, como escanear códigos QR. El gestor de contraseñas de Google funciona de forma similar, manteniendo sus códigos meticulosamente sincronizados dentro del "jardín amurallado" de Android y Chrome. Windows Hello era el último bastión, ya que históricamente limitaba los códigos a un solo dispositivo físico. Sin embargo, a finales de 2025, Microsoft finalmente cerró esta brecha al introducir funciones de sincronización en la nube para Windows Hello, que permiten que los códigos sigan a los usuarios en varios dispositivos Windows 11 a través de su cuenta Microsoft.
El verdadero cambio hacia una verdadera capacidad de transporte surgió a finales de 2024 y 2025. La Alianza FIDO lanzó ambos Protocolo de intercambio de datos de credenciales (CXP) y formato (CXF)Están diseñados específicamente para permitir a los usuarios exportar e importar códigos de acceso de forma segura entre diferentes proveedores de servicios. Si bien grandes proveedores como Apple y Google han comenzado a implementar las API necesarias para este estándar, aún es un proceso en desarrollo para el usuario promedio.
Actualmente, la solución más práctica para vivir en múltiples plataformas es Cómo elegir un administrador de contraseñas de terceros Al igual que NordPass o Bitwarden, que admiten códigos de acceso en todos los sistemas operativos, estos servicios rompen eficazmente el bloqueo de plataformas de las grandes empresas tecnológicas. Sin embargo, su dependencia principal ha cambiado: en lugar de estar atado a Apple o Google, ahora está atado a un proveedor de seguridad privado. El bloqueo no ha desaparecido; simplemente ha cambiado de nombre, al menos hasta que CXP haga que cambiar entre estas bóvedas sea tan fácil como mover una lista de contactos.
La experiencia de configuración varía de fluida a una pesadilla.
Su experiencia puede variar mucho
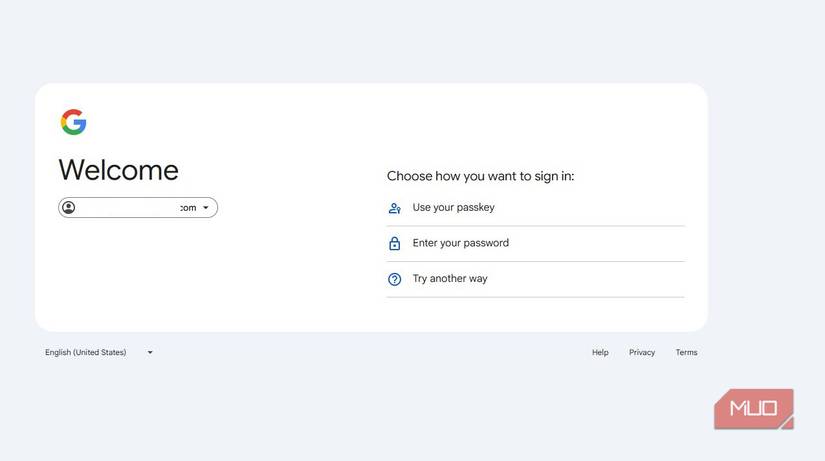
Hay una versión de las contraseñas que me parece bastante atractiva. Echas un vistazo a la pantalla, te autenticas con tu rostro o huella dactilar e inicias sesión. Esta versión sin duda existe, y precisamente por eso se discute que... Las contraseñas están oficialmente obsoletas y debes dar este paso.El problema es que esta experiencia fluida no está presente en todas partes y la brecha entre las mejores y las peores aplicaciones puede ser frustrante.
Tomemos como ejemplo Stripe. Configurar un código de acceso allí puede parecer una carrera de obstáculos. Inicias sesión con una contraseña, revisas las distintas configuraciones de seguridad, confirmas la autenticación de dos factores, verificas tu correo electrónico y solo entonces puedes hacer clic en "Crear". Son muchos obstáculos para algo que se supone que simplifica la vida. Compáralo con Target, que permite ver los códigos de acceso correctamente en la pantalla de inicio de sesión, o Nintendo, que técnicamente los admite, pero coloca la opción debajo del campo de contraseña que la mayoría de la gente rellena automáticamente por costumbre.



Perder su dispositivo se convierte en un nuevo tipo de emergencia.
Esperamos que disfrute hablando con el servicio de atención al cliente.
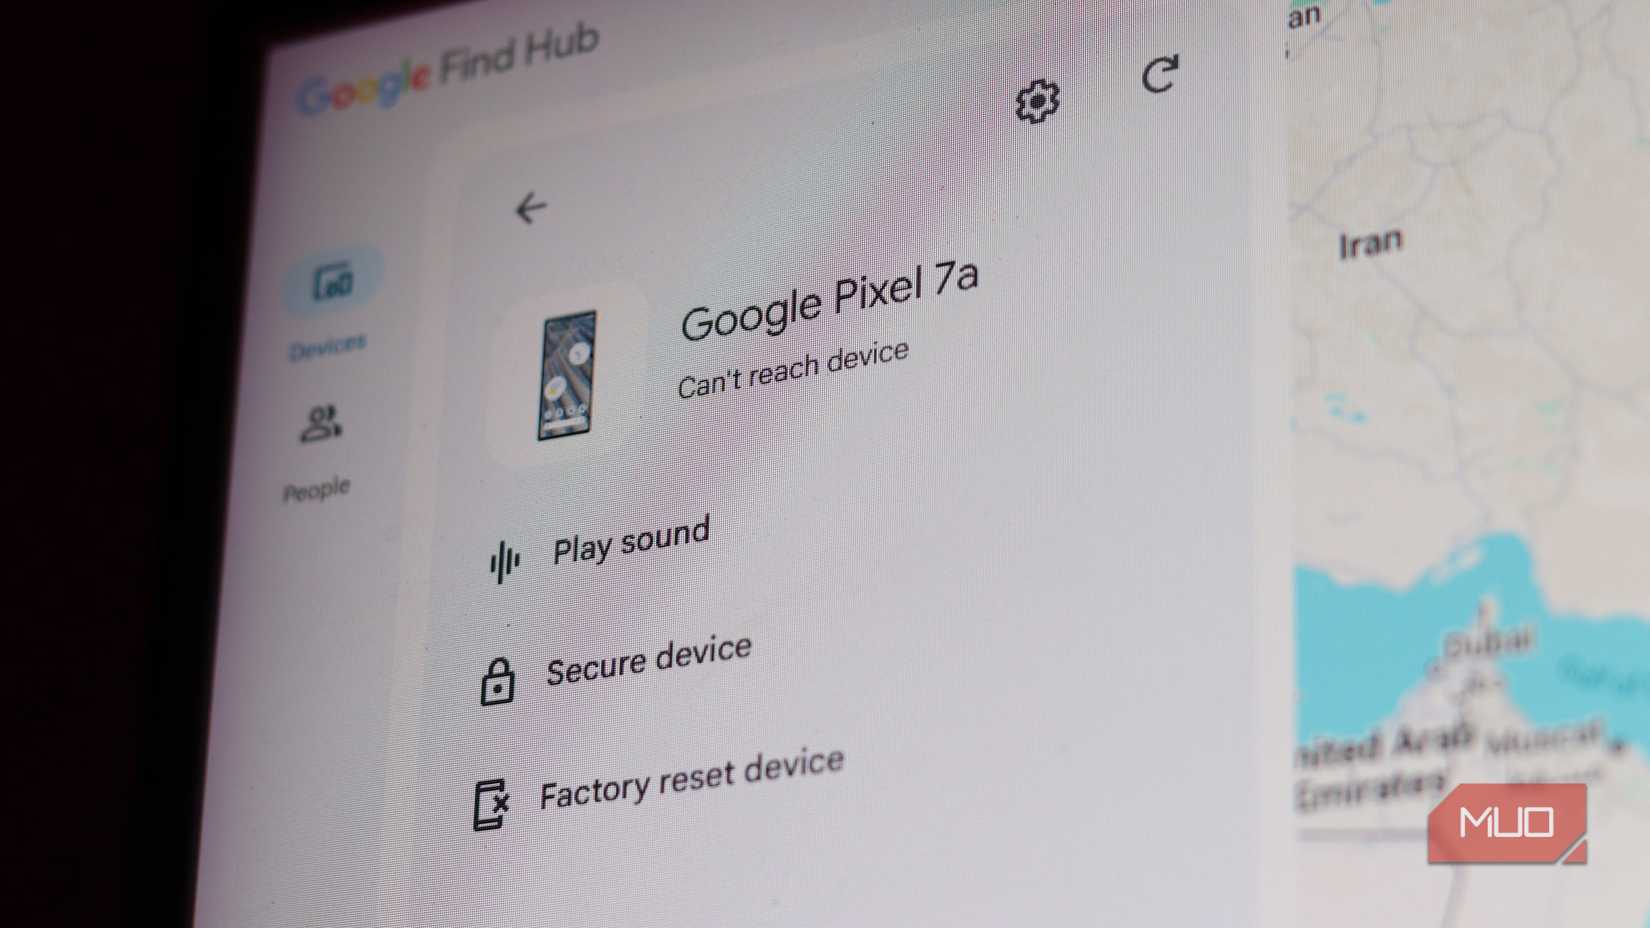
Con las contraseñas, perder el teléfono es increíblemente frustrante, pero manejable. Puedes iniciar sesión en cualquier otro lugar, pulsar "¿Olvidé mi contraseña?", restablecerla por correo electrónico y recuperar el acceso. No es sencillo, pero es familiar y, lo más importante, recuperable. Las contraseñas cambian esta dinámica y la red de seguridad se vuelve más compleja. Por cierto, deberías... Realice esta rápida comprobación de seguridad para asegurarse de poder recuperar su cuenta de Gmail..
Si tu contraseña es específica de un dispositivo, vinculada a un solo teléfono o llave de seguridad física, perderla o dañarla podría impedirte acceder a varias cuentas a la vez si no tienes una copia de seguridad. La mayoría de las personas evitan esto sincronizando sus contraseñas a través de un servicio en la nube como iCloud Keychain o Google Password Manager, así que una falla del teléfono no es el fin del mundo. El verdadero problema surge si pierdes el acceso a toda tu cuenta en la nube. En ese momento, la recuperación se vuelve mucho más complicada.
Para ser justos, la mayoría de los servicios aún conservan las vías de escape tradicionales, como la recuperación por correo electrónico o SMS. Google también ofrece códigos de recuperación sin conexión y recomienda encarecidamente imprimirlos o anotarlos y guardarlos en un lugar seguro. Hay cierta ironía en ello. El futuro de la seguridad del inicio de sesión, en su fase más vulnerable, depende de un trozo de papel guardado en un cajón.
La mejor opción de respaldo es la duplicación de dispositivos. Esto implica registrar una segunda contraseña en otro dispositivo o Una herramienta pequeña e independiente como YubiKey Para asegurarte de tener siempre una copia de seguridad física. Funciona, pero rara vez se recomienda. La mayoría de los servicios te permiten añadir un único código de acceso, declarar la victoria y dejar el resto como ejercicio del usuario. Un único código de acceso es una prueba de concepto. Un plan de recuperación es el sistema real. Actualmente, la mayoría de la gente solo tiene la prueba.
Las contraseñas todavía se requieren en todas partes, por lo que los códigos de acceso agregan una capa adicional de seguridad.
Más trabajo, mismos riesgos, gran marketing
Aquí está la parte que el marketing de claves de acceso suele pasar por alto: para la mayoría de los servicios, las claves de acceso son un complemento, no un reemplazo limpio. Algunos pioneros, como Microsoft, permiten a los usuarios eliminar sus contraseñas por completo. Ahora puede... Cómo cambiar al uso de una cuenta Microsoft sin contraseña Eliminando tu contraseña de la configuración de seguridad y confiando únicamente en datos biométricos o claves de seguridad. Sin embargo, la mayoría de los servicios importantes, como Google y Amazon, aún requieren una contraseña tradicional guardada como respaldo.
Esto crea un punto intermedio incómodo. Las claves de acceso son muy útiles para evitar el phishing, ya que un atacante no puede engañarte para que accedas. Al mismo tiempo, tu cuenta sigue vinculada a una antigua vulnerabilidad. Si la base de datos de una empresa se ve comprometida y se filtran los hashes de las contraseñas, no importa que inicies sesión con una clave de acceso. Tu contraseña seguía en sus servidores, a la espera de que ocurriera un problema.
Hasta que más empresas sigan el ejemplo de Microsoft y eliminen las contraseñas por completo, estaremos atrapados en una fase de transición.
Admirador, pero no convencido
Nada de esto sugiere que las contraseñas sean un callejón sin salida. La tecnología en sí misma representa un avance significativo, y la resistencia al phishing por sí sola representa un cambio importante en el mundo de... Microsoft lo indica en él Bloquear más de 7000 ataques basados en contraseñas cada segundo. La adopción también se está acelerando. Según Señal de autenticaciónPara 2025, las claves de acceso representaban el 62 por ciento de los desafíos de autenticación en grandes conjuntos de datos del mundo real, y casi el 57 por ciento de los usuarios ya sabían qué era una clave de acceso.
Sin embargo, "mejor en teoría" y "listo para todos" no son lo mismo. Hasta que las contraseñas se integren sin problemas en todos tus dispositivos y puedan reemplazar a las contraseñas en lugar de estar incómodamente encima de ellas, mantener una contraseña segura y única, junto con la autenticación de dos factores, es una estrategia sensata. La contraseña no está muerta; solo espera a que se cargue su reemplazo.