Se considera la función de autocompletar (autofillUna de las pequeñas funciones que hacen que usar la informática moderna parezca tan fácil y sencillo es la posibilidad de rellenar automáticamente tu correo electrónico y contraseña al visitar una página de inicio de sesión. Y al comprar algo en línea, los datos de tu tarjeta de crédito aparecen sin esfuerzo, sin necesidad de sacar la cartera. Es rápido, cómodo e invisible, hasta que lo detienes.

Si bien el autocompletado ahorra tiempo y esfuerzo mental, puede ser una mina de oro para piratas informáticos, sitios web maliciosos o incluso bots que saben cómo engañarlo para que filtre datos confidenciales. Las extensiones de tu navegador ya pueden ver tus contraseñasPero con el llenado automático, cualquiera puede verlo en las condiciones adecuadas.
Enlaces rápidos
El llenado automático es la trampa de la comodidad absoluta.
Rápido, fácil y silenciosamente arriesgado.

El autocompletado está diseñado con un solo propósito: simplificar la gestión de formularios repetitivos. Recuerda tu nombre, dirección, número de teléfono, credenciales de inicio de sesión y, a veces, incluso los datos de tu tarjeta de crédito, para que no tengas que volver a escribirlos cada vez que te encuentres con un campo conocido. Para la mayoría de nosotros, esto parece bastante inofensivo. Al fin y al cabo, navegadores como Chrome, Edge, Firefox, Safari y otros cifran estos datos y los protegen con la contraseña del sistema o una contraseña maestra opcional.
Pero el problema no es la intención, sino el entorno en el que funciona el autocompletado. Al visitar un sitio web, no hay una forma infalible para que tu navegador distinga qué campos de entrada son legítimos y cuáles han sido insertados por un agente malicioso. El autocompletado funciona según los nombres y la estructura de los campos, no según el contexto de seguridad. Esto significa que si un sitio sospechoso oculta campos invisibles o scripts detrás de la página, tu navegador podría rellenarlos sin darse cuenta, liberando datos que nunca pretendiste compartir.
En otras palabras, el autocompletado no es lo suficientemente inteligente como para saber cuándo está siendo engañado en la mayoría de los casos. Y seguro que los ciberdelincuentes han descubierto cómo aprovecharse de ello.
Campos invisibles, consecuencias obvias
Cómo los sitios web maliciosos ganan más de lo que escriben
Los ataques de autocompletado más comunes se basan en una técnica sencilla: campos de entrada ocultos. Una página web maliciosa puede contener cuadros de inicio de sesión invisibles, ya que están ocultos mediante CSS o fuera de la pantalla. Cuando se activa la función de autocompletado, no solo rellena los campos visibles de correo electrónico o nombre de usuario, sino también los ocultos.
Si estos campos corresponden a datos confidenciales como tu dirección, número de teléfono o información guardada de tu tarjeta de crédito, estos datos pueden transmitirse silenciosamente al atacante. Por otro lado, probablemente no verás ninguna advertencia ni ventana emergente; todo sucede en segundo plano, generalmente en menos de un segundo.
Lo que empeora las cosas es que la gestión del autocompletado varía según el navegador. Algunos lo completan todo automáticamente al hacer clic en un campo, mientras que otros requieren confirmaciones explícitas. Incluso los más seguros pueden ser manipulados si JavaScript engaña al navegador haciéndole creer que el campo es legítimo. Se trata de una falla de seguridad inherente al funcionamiento del autocompletado, no necesariamente un error de programación solucionable.



Incluso los administradores de contraseñas pueden ser explotados.
Las extensiones del navegador no son infalibles.
Se suponía que los administradores de contraseñas de terceros solucionarían las debilidades en el autocompletado basado en el navegador, que es una de las razones por las que Por qué no deberías usar el administrador de contraseñas integrado en tu navegadorEsto ayuda en cierta medida, ya que los principales gestores de contraseñas como Bitwarden, 1Password y Dashlane tienen políticas de autocompletado más estrictas. Solo rellenan URL conocidas, requieren la confirmación manual del usuario y cifran los datos de extremo a extremo. Sin embargo, incluso estos pueden ser víctimas de phishing.
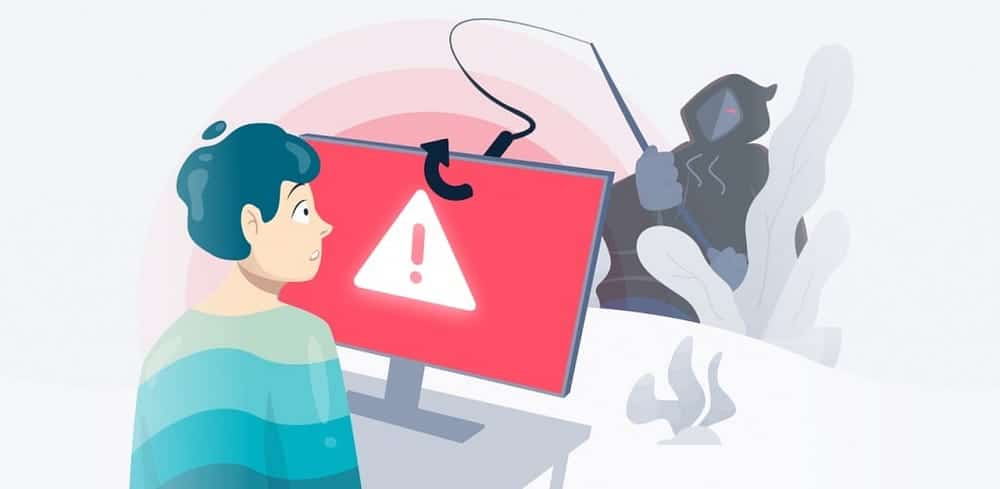
Una página de inicio de sesión falsa bien diseñada, que imita a una real, puede engañar a tu administrador de contraseñas para que complete automáticamente tus credenciales. Una vez enviadas, desaparecen. El punto débil siempre es la confirmación del usuario. Si confías en el dominio equivocado o haces clic en el botón equivocado, el autocompletado funciona correctamente, pero para el sitio equivocado.
Si a eso le sumamos el aumento de las extensiones de navegador y los scripts entre sitios, el autocompletado comienza a parecer menos una función conveniente y más un riesgo a la espera de la cadena de explotación adecuada.
El cifrado no le protegerá de un clic incorrecto.
Un almacenamiento seguro no significa una entrega segura.
Los navegadores almacenan datos de forma segura, generalmente protegidos por la contraseña de tu ordenador o la contraseña de sincronización. Esto es cierto hasta cierto punto, pero que tus datos de autocompletado estén cifrados no significa que sean intocables.
Por ejemplo, en Chrome, si alguien accede a tu cuenta de usuario o sincroniza tu perfil en otro dispositivo, podrá ver todos tus datos de autocompletado y contraseñas guardadas sin necesidad de permisos adicionales. Los sistemas Windows y macOS hacen todo lo posible para evitar este tipo de acceso, pero el malware no cumple las normas. Una vez que un sistema se ve comprometido, los datos de autocompletado cifrados se pueden extraer, descifrar y enviar a un servidor remoto con relativa facilidad.
En general, la seguridad del autocompletado depende de la seguridad general de su dispositivo. Dada la frecuencia con la que las personas dejan sus computadoras desbloqueadas, conectadas a redes wifi públicas o con la sesión iniciada en sus navegadores en el trabajo, esta no es una medida de seguridad muy segura.
Desactivar el autocompletado y recuperar el control
Apaga lo que realmente no necesitas.
Desactivar el autocompletado puede parecer incómodo al principio, sobre todo si gestionas varias cuentas en línea. La buena noticia es que no tienes que dejarlo de repente. Puedes desactivar categorías específicas del autocompletado, como información de pago y direcciones, sin dejar de usar las credenciales de inicio de sesión administradas por un gestor de contraseñas de confianza. Los navegadores también suelen ofrecer un control granular sobre qué campos se recuerdan y cuándo se rellenan.
Si usa un administrador de contraseñas, es mejor usar atajos de relleno manual en lugar de autocompletar. También puede copiar y pegar la información básica de un archivo de notas predefinido o un administrador de contraseñas.
El autocompletado no es una brecha a punto de ocurrir, sino una brecha a punto de ser explotada. La tecnología en sí no es maligna; simplemente opera dentro de un sistema que presupone la buena fe de la web, una suposición que rara vez se cumple en el internet moderno.