El secuestro de sesión es un tipo de ciberataque que permite a un atacante tomar el control de la sesión de un usuario en un sitio web. Se puede utilizar para acceder a información personal o realizar operaciones en nombre del usuario.
El secuestro de sesión es un gran riesgo para usuarios como usted. Si alguien puede acceder y hacer uso de las cookies de sesión, puede obtener acceso no autorizado a sus datos confidenciales o cuentas bancarias. Prevenir el secuestro de sesiones es importante para protegerse en línea.
Hay muchas formas en que un atacante puede realizar un ataque de secuestro de sesión. Un método común es el uso de cookies de seguimiento. Estos son pequeños archivos que se almacenan en el dispositivo del usuario y rastrean su actividad en el sitio web. Estas cookies se pueden utilizar para identificar y perfilar al usuario.
Es fácil preguntarse si el secuestro de sesiones se puede prevenir por completo. Le resultará difícil evitar que se establezcan cookies, y el secuestro de sesión puede ocurrir a través de varios otros mecanismos. A pesar de esto, eliminar las cookies de su navegador regularmente sigue siendo una excelente manera de mejorar su seguridad en línea y reducir el riesgo de secuestro de sesión. Verificar Las mejores herramientas gratuitas de Internet para mejorar su seguridad mientras navega.
Enlaces rápidos
Beneficios de borrar regularmente las cookies de su navegador
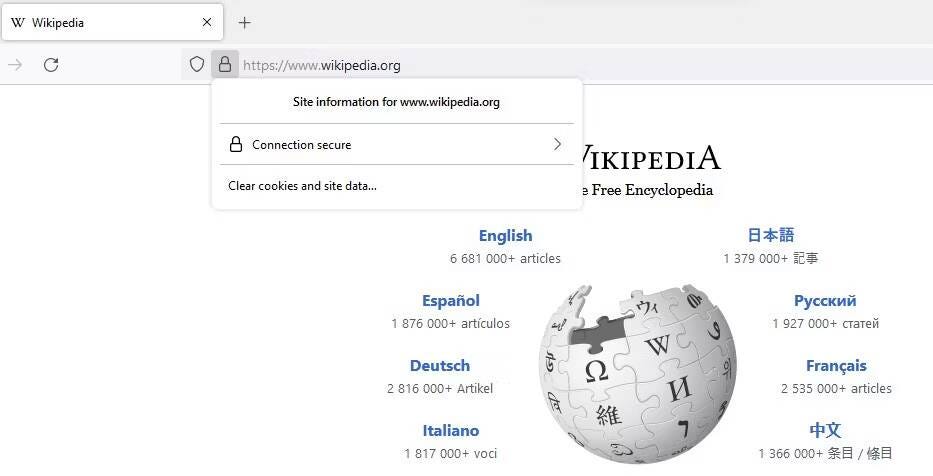
Las cookies del navegador son extremadamente útiles; de hecho, son una de las tecnologías centrales que hacen que navegar por la web sea tan conveniente. Si estos archivos no están disponibles para guardar sus sesiones en línea, deberá volver a iniciar sesión en su cuenta una vez que haya navegado a una página diferente en el sitio web. En esencia, las cookies son algo inevitables.
Sin embargo, puede eliminar las cookies cuando no estén en uso. Y si solo accede a un sitio web de vez en cuando, es seguro decir que eliminar las cookies del navegador para ese sitio web en particular ofrece más ventajas que desventajas. Debido a cómo funciona el secuestro de sesión, eliminar las cookies de su navegador puede evitar la gran mayoría de los intentos.
El secuestro de sesiones generalmente ocurre a través de ataques de phishing, inyección de malware o rastreo de paquetes. Un pirata informático podría intentar proteger de forma fraudulenta el acceso a las cookies de sesión enviándole un enlace de inicio de sesión falso, o simplemente podría obtener la información interceptando datos mientras usa una red Wi-Fi pública no segura.
Algunos secuestros de sesión intentarán aprovechar los tokens guardados en su navegador. Aquí es donde la eliminación regular de cookies se vuelve útil. Cuando los elimina regularmente, hay menos información disponible para trabajar, y si los datos de inicio de sesión de su banco de hace dos semanas no estuvieran disponibles para el pirata informático, podría evitar que suceda una situación terrible.
Claramente, eliminar las cookies en su navegador ofrece algunos beneficios en este sentido. También puede ayudar a evitar el acceso no autorizado de cualquier persona que intente usar su computadora físicamente. La mejor manera de asegurarse de que las cookies se eliminen regularmente es configurar su navegador para que elimine automáticamente las cookies cuando cierre o cierre la pestaña. Verificar Cómo mejorar tu privacidad y seguridad en Firefox cambiando la configuración.



Otras formas de evitar el secuestro de sesión
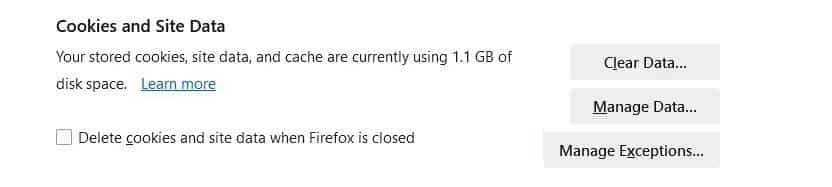
No es posible prevenir por completo el secuestro de sesiones, pero la práctica de buenos hábitos de ciberseguridad puede reducir la probabilidad de un ataque exitoso. Además de eliminar las cookies de su navegador, aquí hay algunos hábitos que puede adoptar para ayudar a prevenir el secuestro de la sesión.
Usa solo conexiones HTTPS
HTTPS (o Protocolo seguro de transferencia de hipertexto) es una mejora impresionante sobre el protocolo HTTP inseguro. Desafortunadamente, HTTP todavía se usa en la web, y muchos piratas informáticos lo aprovechan para ejecutar scripts maliciosos que roban cookies de sesión.
Muchas aplicaciones antivirus y VPN ofrecen una configuración que le permite redirigir automáticamente su navegador a la versión HTTPS de los sitios web. Debe comprobar si tiene una aplicación que proporcione esta función, y si la tiene, debe habilitarla. Verificar Herramientas de compras en línea que debe probar antes de su próximo pedido.
Configurar la autenticación multifactor
El secuestro de sesiones puede eludir muchas formas de autenticación multifactor, pero no está de más agregar MFA a su cuenta. Puede ayudar a que el phishing y otros tipos de ataques de secuestro de sesión sean menos factibles.
Por supuesto, no todos los métodos MFA son igualmente fuertes. Debe usar un dispositivo de autenticación física o una aplicación de autenticación con cualquier sitio web que lo permita. Si estas opciones no están disponibles, el correo electrónico o los SMS son soluciones de autenticación aceptables, ¡y aún mejores que ninguna autenticación de dos factores! Verificar ¿Qué es la piratería de redes inalámbricas y cómo te proteges?.
Verifique las sesiones activas en sus cuentas
Muchos sitios web ofrecen una pestaña en la configuración o el panel de privacidad que le permite ver todas las sesiones de inicio de sesión activas para su cuenta. Estas configuraciones generalmente apuntan solo a usted en diferentes dispositivos: una puede ser el inicio de sesión en su teléfono inteligente, mientras que la otra puede ser una sesión residual del uso de la computadora portátil que tomó prestada hace unas semanas.
Terminar estas sesiones regularmente es una excelente manera de evitar el secuestro de sesiones. Cuando elimine estas sesiones, cualquier pirata informático que pudiera haber estado usando una de ellas será expulsado de inmediato. Si observa sesiones activas sospechosas en un sitio web como Facebook, debe asegurarse de cambiar la contraseña de inmediato.
Cuidado con la web
Como se mencionó anteriormente, no hay forma de evitar todos los tipos de ataques de secuestro de sesión, pero puede adoptar buenos hábitos para reducir la probabilidad de ser atacado con éxito. Debe mantenerse actualizado con las últimas recomendaciones de seguridad cibernética y practicarlas en su propia vida.
Los hábitos de sentido común serán efectivos para alejarlo de situaciones en las que pueden ocurrir ataques. Por ejemplo, debe evitar abrir correos electrónicos sospechosos o hacer clic en enlaces extraños. Debe evitar trabajar con datos confidenciales en Wi-Fi públicos no autorizados y nunca debe dejar su dispositivo desbloqueado o monitoreado. Verificar Inteligencia artificial y riesgos de privacidad: protección de sus datos en un mundo automatizado.
Practique una buena higiene cibernética
Los ataques de secuestro de sesión se vuelven cada vez más sofisticados con cada día que pasa. Desafortunadamente, no hay una predicción de cómo se verá o qué métodos podría usar un pirata informático en el futuro. Si bien no hay forma de evitar todos los hackeos, puedes mantenerte seguro en la web practicando buenos hábitos. Puedes ver ahora Consejos de seguridad basados en el comportamiento que debe seguir para mantenerse seguro en línea.