Descargar archivos de Internet es riesgoso, ya que el malware, los troyanos y el ransomware se disfrazan de descargas inofensivas. Siempre es mejor prevenir que curar, por eso siempre debes comprobar la seguridad de las descargas antes de abrirlas. Verificar la integridad de los archivos descargados es un paso esencial para proteger su dispositivo y sus datos de posibles amenazas cibernéticas. Utilice herramientas confiables de detección de virus y servicios de análisis en línea para garantizar la integridad de sus archivos antes de ejecutarlos.

Enlaces rápidos
6. Utilice Seguridad de Windows (o antivirus integrado)
La forma más fácil de verificar las descargas es con Seguridad de Windows, que ya está instalado en su computadora. Windows Security (anteriormente conocido como Windows Defender) se ejecuta en segundo plano, pero puede analizar los archivos sospechosos que descargues. Escanear los archivos descargados es una parte esencial de las prácticas de ciberseguridad.
Para comprobar un archivo, haga clic derecho sobre él y haga clic Escanear con Seguridad de Windows De la lista. El escaneo generalmente toma sólo unos segundos y brinda tranquilidad inmediata. Para obtener la máxima protección, asegúrese de: Habilitar la protección contra ransomware En la configuración de seguridad de Windows.
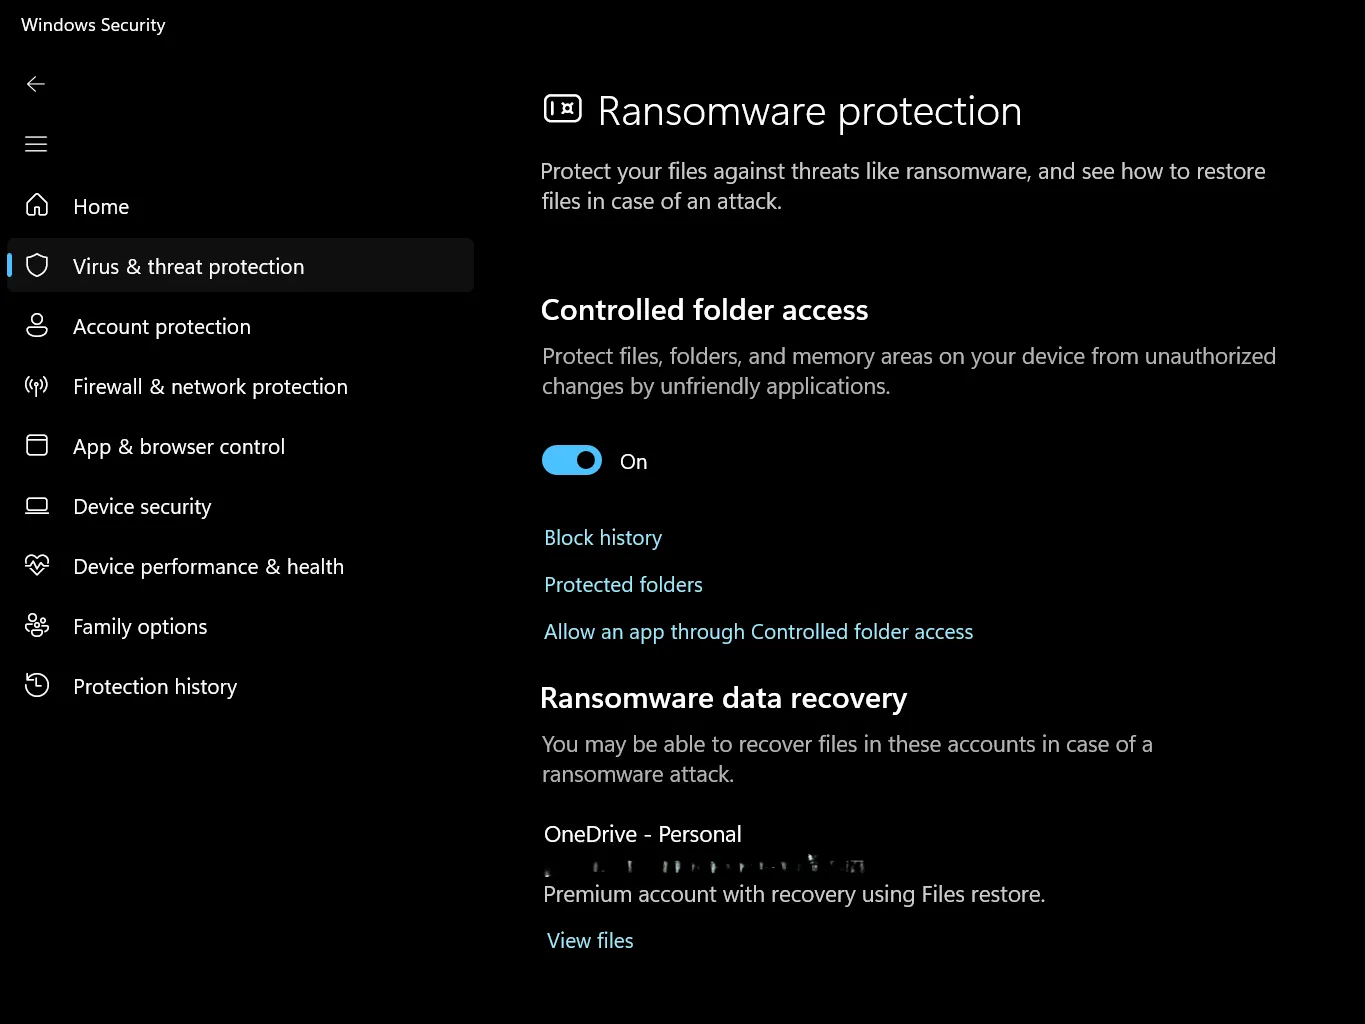
¿Pero qué pasa con el software antivirus premium de pago? honestamente, La seguridad de Windows ha mejorado drásticamente. A lo largo de los años. A menos que maneje datos altamente confidenciales o visite regularmente rincones sospechosos de Internet, la protección incorporada maneja la mayoría de las amenazas de manera efectiva. Funciona especialmente bien cuando se combina con Lista de verificación de seguridad básica de Windows 11.
Mac y Linux tienen una protección incorporada similar, aunque funcionan de manera diferente. Independientemente de su sistema operativo, siempre ejecute un análisis antes de abrir archivos descargados, especialmente archivos ejecutables (.exe) o archivos de script que puedan ejecutar código malicioso en su sistema.
5.Para comprobar las extensiones de archivo antes de abrirlos
Uno de los trucos más antiguos del manual del cibercrimen es disfrazar archivos maliciosos con extensiones falsas. Un archivo aparentemente inocente llamado “photo.jpg” puede ser en realidad “photo.jpg.exe” esperando causar estragos en su computadora. Esta técnica se conoce como “suplantación de extensión” y explota la debilidad del usuario para reconocer tipos de archivos reales.



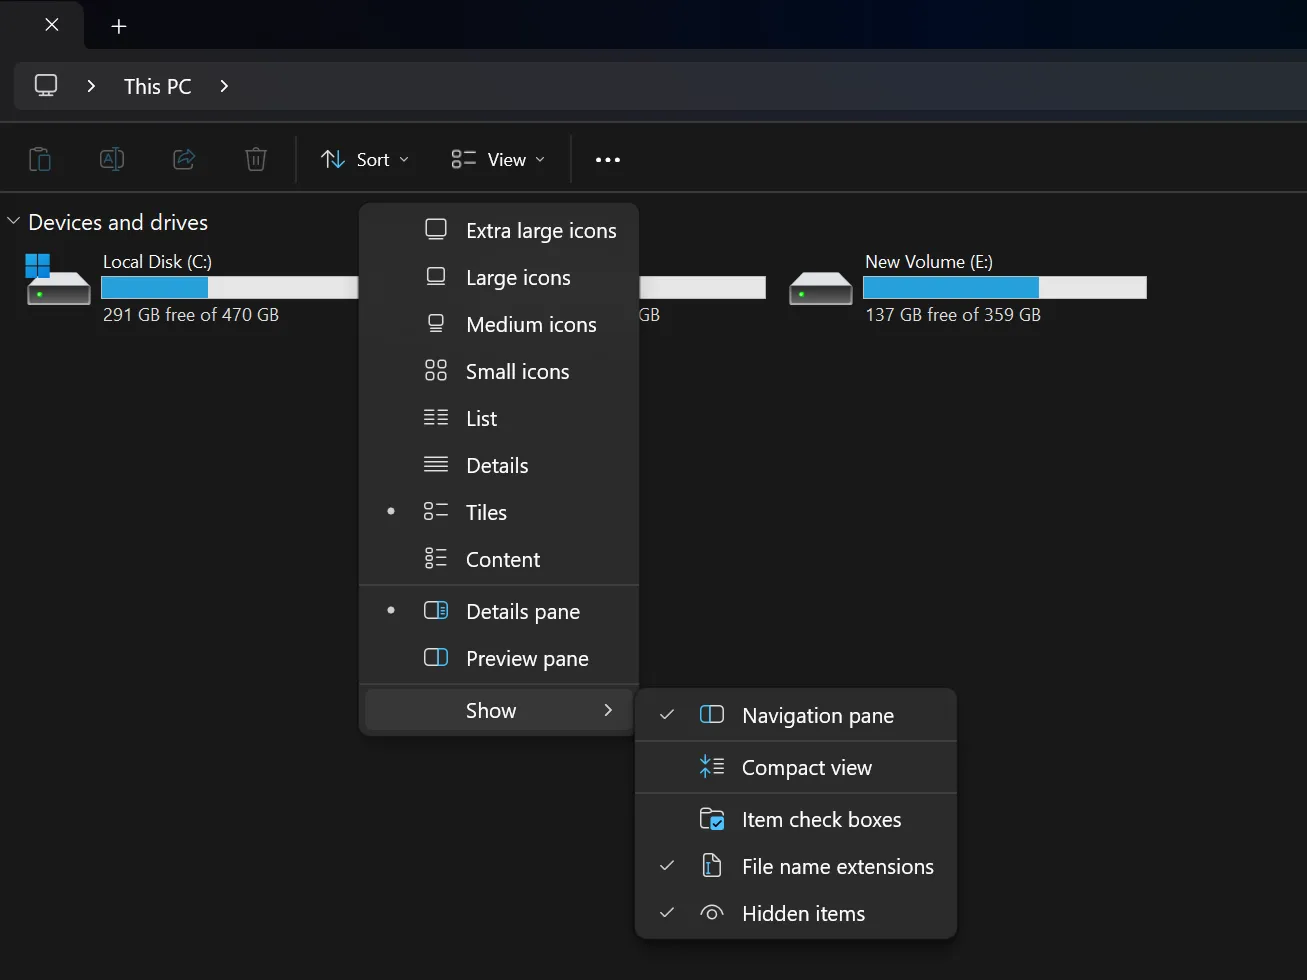
De forma predeterminada, Windows oculta las extensiones de archivos, lo que beneficia a los piratas informáticos. Sin embargo, puedes Modificar la configuración de Windows para mostrar cada extensión de archivo. Este simple cambio le brinda una capa de protección muy necesaria contra malware oculto. Los expertos en ciberseguridad recomiendan encarecidamente habilitar esta función.
Debe tener cuidado con los archivos ejecutables (.exe, .bat, .cmd, .vbs, .js, .wsf, .scr) de fuentes desconocidas. Estos tipos de archivos pueden ejecutar código en su computadora sin mayores restricciones. Entonces, Detecta y evita estos archivos EXE maliciosos Para ahorrarse problemas. Además, los documentos que contienen macros (.docm y .xlsm) también pueden contener código malicioso. Estos archivos se utilizan a menudo en ataques de phishing.
Preste especial atención a las extensiones duplicadas como “invoice.pdf.exe” o “movie.mp4.scr” que intentan ocultar su verdadera naturaleza. La segunda extensión revela qué es realmente el archivo, independientemente del ícono que se muestra. Esta es una táctica común utilizada por los atacantes para eludir la verificación superficial del usuario.
4. Utilice servicios de detección de virus en línea
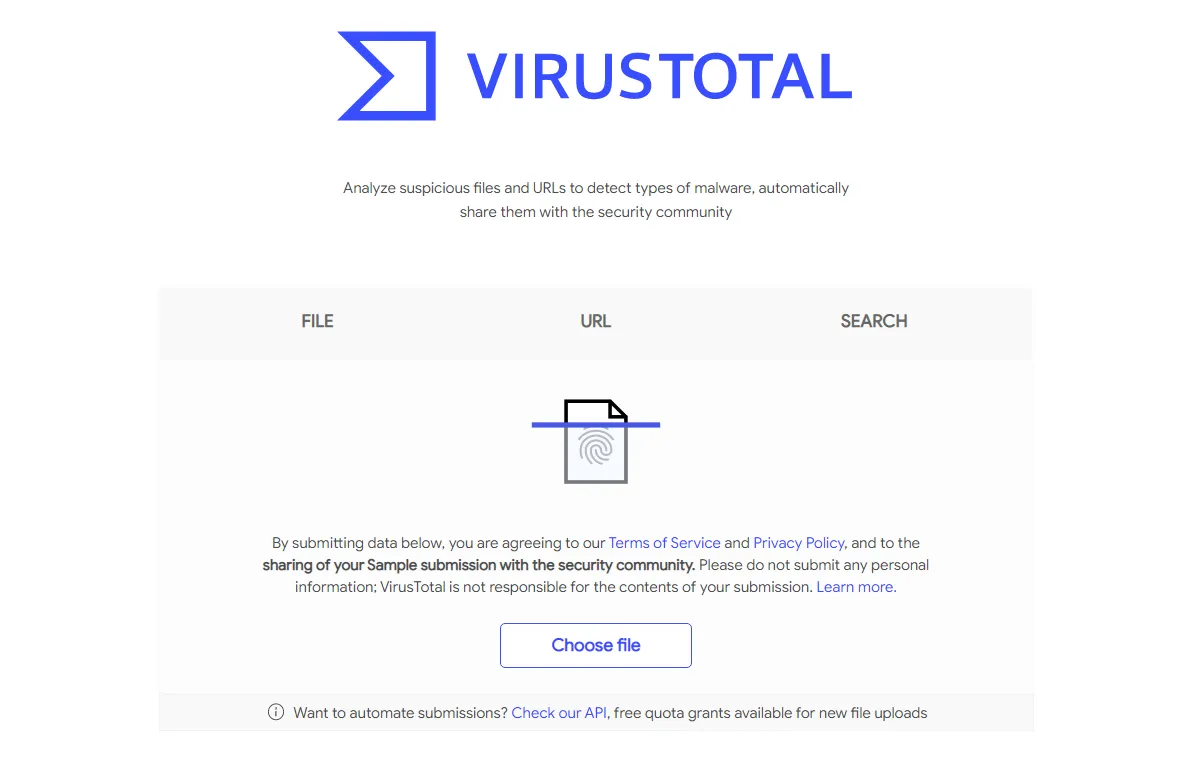
Si todavía no está seguro acerca de un archivo, obtenga una segunda opinión. Herramientas de escaneo de virus en línea como: VirusTotal Analizar sus archivos sospechosos con docenas de motores antivirus simultáneamente, lo que resulta más conveniente que confiar en un solo escáner.
El uso de VirusTotal y herramientas similares es sencillo: cargue el archivo sospechoso al sitio web y espere los resultados. VirusTotal muestra la cantidad de más de 70 motores de seguridad que han calificado su archivo como sospechoso. Este enfoque colectivo reduce en gran medida las posibilidades de que el malware se introduzca sin ser detectado. Los servicios de escaneo de virus en línea son una herramienta poderosa para detectar amenazas.
Estos escáneres en línea son útiles porque funcionan independientemente de su sistema operativo. Son muy útiles para tipos de archivos extraños que su software antivirus puede no estar optimizado para detectar. Sólo recuerda que los archivos que subes a estos servicios normalmente se almacenan en sus servidores, así que evita enviar documentos personales sensibles. Tenga cuidado al utilizar escáneres de virus gratuitos en línea y evite cargar información confidencial.
3. Verificación de firmas digitales y hashes de archivos
Las empresas de software legítimas firman digitalmente sus archivos, verificando su autenticidad. Si faltan las firmas digitales de un archivo o muestran un editor desconocido, esto es una señal de alerta que vale la pena investigar. Afortunadamente, podemos verificar las firmas digitales de un archivo en Windows. Para ello, haga clic derecho en cualquier programa descargado y seleccione Propiedades, luego revisa la pestaña Firmas digitales.
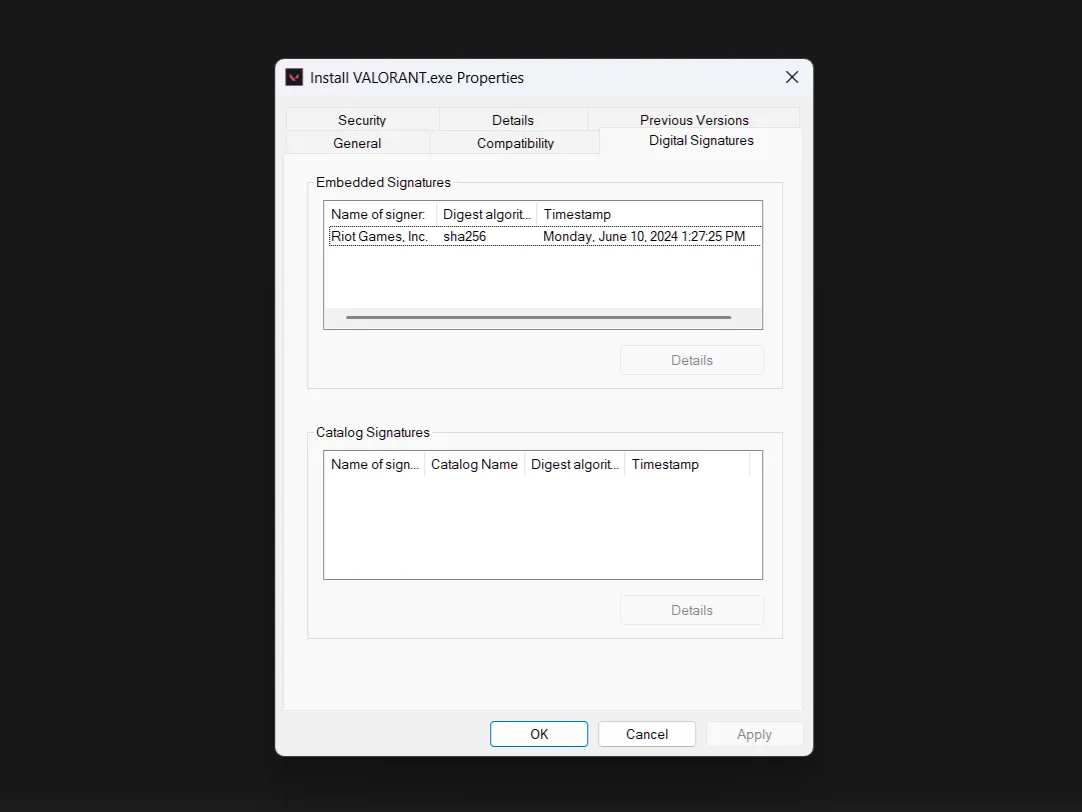
considerado Hashes de archivos También es un control de seguridad útil. Actúa como un identificador único para archivos, similar al ADN. Los desarrolladores a menudo publican el valor hash junto con sus enlaces de descarga cuando descargan software de fuentes oficiales. Al comparar el hash publicado con el hash del archivo descargado, puede verificar que no se produjeron cambios durante la descarga.
Crear un hash de archivo en Windows es más fácil de lo que parece.
- Ingresar windows PowerShell En la barra de búsqueda del menú de inicio, abra Mejor coincidencia.
- En PowerShell, escriba Get-FileHash, presione espacio, seguido de la ruta del archivo y presione entrar:. Puede copiar la ruta del archivo desde la barra de direcciones del Explorador de archivos de Windows.
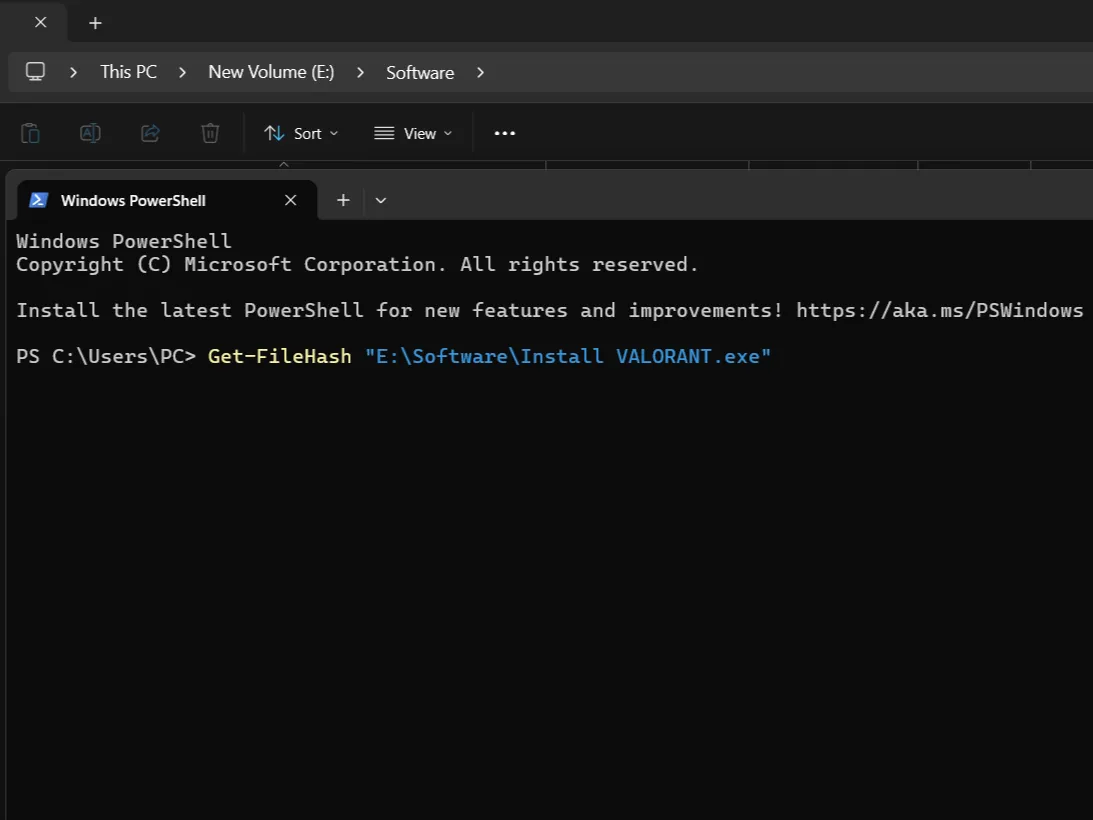
Compare esta salida con el hash publicado por el desarrollador: debería coincidir exactamente. Este paso de verificación es importante para las actualizaciones de software y las herramientas de seguridad, ya que incluso pequeñas modificaciones pueden indicar manipulación.
2. Ejecución de archivos sospechosos en un entorno sandbox
A veces es posible que te encuentres con archivos que parezcan sospechosos, pero aun así necesites abrirlos. En lugar de arriesgar su sistema principal, considere ejecutarlo en un entorno de pruebas, un entorno de escritorio liviano diseñado para probar software cuestionable. Si se descubre que el archivo es malicioso, el daño se limita al entorno de prueba aislado.
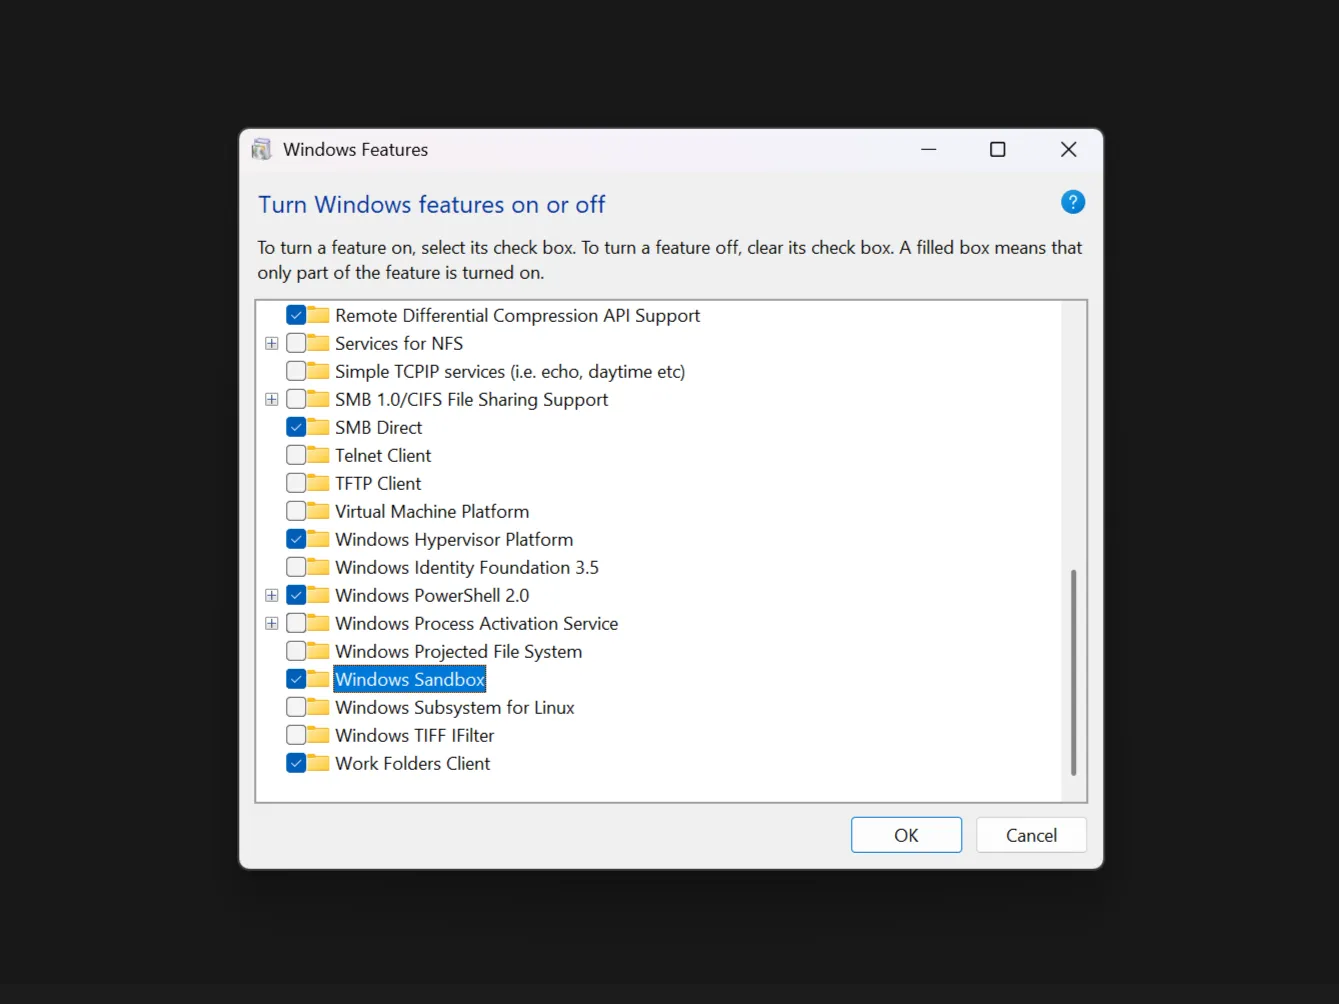
Si tiene Windows 10 o 11 Pro, puede acceder directamente a Windows Sandbox. Sólo toma unos minutos Habilitar y configurar Windows Sandbox, proporcionando una red de seguridad instantánea para probar descargas sospechosas.
¿No tienes Windows Pro? No hay problema, puedes usarlo Herramientas gratuitas de prueba de aislamiento en línea, como ANY.RUN y Análisis híbrido. Estas herramientas le permiten cargar archivos y verlos ejecutarse en un entorno seguro. Algunos incluso pueden generar informes que muestran exactamente lo que el archivo intentó hacer: acceder a redes, modificar claves de registro, crear archivos ocultos, etc.
Después de la prueba, todo el entorno desaparece, llevándose consigo cualquier malware potencial. Si prueba con frecuencia archivos desconocidos, considere configurar máquina virtual Personalizable para que puedas restablecerlo fácilmente después de cada uso, proporcionando una capa adicional de seguridad.
1. Evite deshabilitar las advertencias de seguridad o SmartScreen.
A todos nos ha pasado: tenemos prisa por instalar algo y siguen apareciendo advertencias de seguridad molestas. “Windows protege tu PC”. “Este archivo puede ser peligroso”. La tentación de hacer clic Corre de todos modos O deshabilitar estas protecciones de forma permanente es poderoso, especialmente cuando estás seguro de que el archivo está seguro.
Sin embargo, estas advertencias de seguridad existen por una buena razón, ya que Windows SmartScreen y funciones de protección similares salvan los sistemas de infecciones. De hecho, a menudo detecta malware que el software antivirus tradicional no detecta porque analiza la reputación y los patrones de comportamiento en lugar de solo las firmas de archivos. SmartScreen es una parte esencial de su estrategia de seguridad general y proporciona una capa adicional de protección contra amenazas desconocidas.
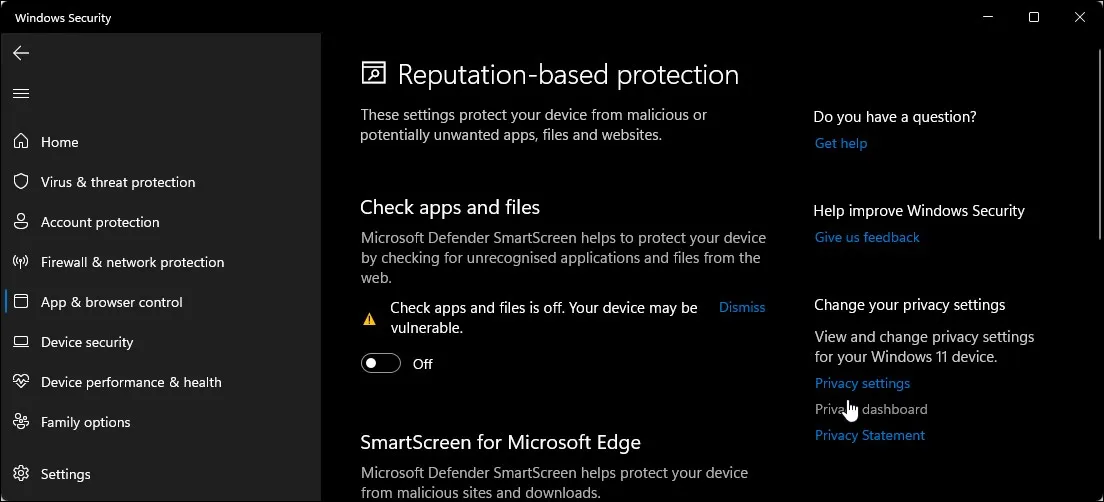
En lugar de deshabilitar estas protecciones, considere estas advertencias como una oportunidad para verificar el archivo utilizando los métodos anteriores. Recuerde: el software legítimo rara vez activa múltiples advertencias de seguridad. Si ve varias capas de alertas, generalmente es un fuerte indicio de que algo anda mal. Escanear archivos sospechosos con escáneres de virus en línea o analizarlos en un entorno sandbox puede proporcionar seguridad adicional.