El fraude está muy extendido en nuestra sociedad, y si no tienes cuidado, podrías aceptar una transferencia de dinero simplemente porque el correo electrónico parece legítimo. Los estafadores han perfeccionado el arte de crear logotipos convincentes, hacer coincidir el nombre del remitente con el de tus proveedores y darle al asunto la urgencia justa. En definitiva, pueden engañar incluso a los más astutos.

Sin embargo, el verdadero problema es que cuando uno recibe un correo electrónico, normalmente verifica su autenticidad juzgando lo que es visible. Una vez hablé de una lista de verificación para usar antes de abrir archivos PDF.Sin embargo, también hay una serie de criterios que deben verificarse antes de asumir la autenticidad de un correo electrónico. La verdadera información que se debe buscar suele encontrarse en los metadatos.
Enlaces rápidos
El campo “De” no prueba quién envió el correo electrónico.
La autenticación verifica el dominio, no la marca.
Aprende a desconfiar del nombre que se muestra porque, a fin de cuentas, no prueba nada. Claro que suele ser obvio, sobre todo si usas Gmail o Outlook, pero eso se debe únicamente al diseño de la mayoría de estos clientes de correo electrónico: priorizan la comodidad sobre la verificación.
Recibir un correo electrónico que diga claramente "Seguridad de PayPal" no significa que lo haya enviado PayPal. El remitente real podría ser otra persona. [email protected]Sustituir la letra "l" minúscula en PayPal por el número "1" puede resultar complicado si tienes prisa. Para ver el remitente real, consulta el encabezado. De lo La dirección de correo electrónico del remitente está entre corchetes. Sin embargo, esto por sí solo no proporciona una confirmación definitiva de su autenticidad. Debe verificar la fuente del correo electrónico. En Gmail, abra el correo, haga clic en los tres puntos junto al icono de respuesta y, a continuación, en Responder. Mostrar originalEn Outlook para escritorio, vaya a Archivo ->Propiedades ->Encabezados de InternetEn Apple Mail, vaya a Ver –>Mensaje –>Todos los encabezadosEn la página del mensaje original, los tres puntos de datos que importan son Desde, Ruta de retorno y Resultados de autenticación (resultados de SPF, DKIM y DMARC).
Los valores SPF, DKIM y DMARC deben ser PASSSin embargo, esto por sí solo no prueba la autenticidad. Sin embargo, sí indica que el correo electrónico se autenticó correctamente, lo que significa que el remitente tiene control técnico sobre el dominio. Recuerde que un delincuente podría registrar paypa1-secure.com y, si configurara SPF, firmara los mensajes con DKIM e implementara una política DMARC, lograría establecer el control técnico.
En esta capa, el principal indicador de un correo electrónico falso es una discrepancia entre los encabezados (De, Ruta de retorno y resultados SPF/DKIM). Asegúrese de que la dirección de remitente visible coincida con el dominio de la Ruta de retorno y verifique que las direcciones IP de SPF se transfieran al dominio de la marca real. Si se verifica todo esto, existe una alta probabilidad de que el correo electrónico no sea falso.
Su cliente de correo electrónico trabaja duro para detectar el phishing, pero ningún filtro es perfecto. Ataques sofisticados, dominios recién registrados y correos electrónicos enrutados a través de cuentas comprometidas evaden regularmente las defensas automatizadas..
La cadena “Recibido” muestra de dónde provino realmente el correo electrónico.
Cada servidor de correo deja una huella que los atacantes tienen dificultades para controlar.
Cuando un servidor de correo electrónico procesa un mensaje, añade la línea "Recibido" al principio del encabezado. Un atacante puede falsificar las líneas "Recibido" antes de que el correo electrónico salga de su sistema. Sin embargo, el servidor de correo entrante también incluye una línea como parte de la cadena "Recibido". Esta adición es lo que un atacante no puede falsificar. Si hay una discrepancia, debe sospechar del correo electrónico.
Aún puede ver esta información en la página de vista de origen del correo electrónico. Aquí tiene un ejemplo de la primera línea "Recibido" que los proveedores de correo electrónico aceptan:



Recibido: de a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) por mx.google.com
Este ejemplo es la línea que escribe Google, no la que añade el remitente. Simplemente me indica que Google recibió el correo electrónico desde la dirección IP 54.240.74.66 en smtp-out.amazonses.com. Para comprobar si esto tiene sentido, necesito compararlo con los demás encabezados visibles del mensaje.
Para este mensaje en particular, el remitente visible en el encabezado es [email protected]La ruta de retorno es el dominio de Amazon: amazonses.com. Según información que consulté previamente, SPF pasó la IP de Amazon SES, 54.240.74.66, y DKIM pasó makeuseof.com. Todo coincide. Es muy común que las empresas envíen notificaciones utilizando la infraestructura de Amazon SES, por lo que todo encaja.
Cuando un correo electrónico es legítimo, sigue una ruta de enrutamiento que incluye:
- Servicio postal reconocido
- Autenticación de coincidencia de servidor
- No hay ningún proveedor de alojamiento aleatorio en la cadena (debe ser una plataforma de servicio de correo electrónico reconocida).
Los correos electrónicos falsos generalmente dejan un rastro donde el proveedor de servicios recibe un mensaje de un VPS no relacionado, un dominio extraño o una dirección IP no asociada con el remitente anunciado.
Si bien todo esto es cierto en general, tenga en cuenta que ataques más sofisticados también pueden pasar a través de cuentas legítimas comprometidas o servicios en la nube conocidos, por lo que la ausencia de estas señales de alerta no garantiza una legitimidad del 100%.
Las distorsiones del identificador del mensaje y del sobre revelan un phishing masivo o indoloro.
Los detalles de la infraestructura rara vez coinciden con la marca que se pretende suplantar.
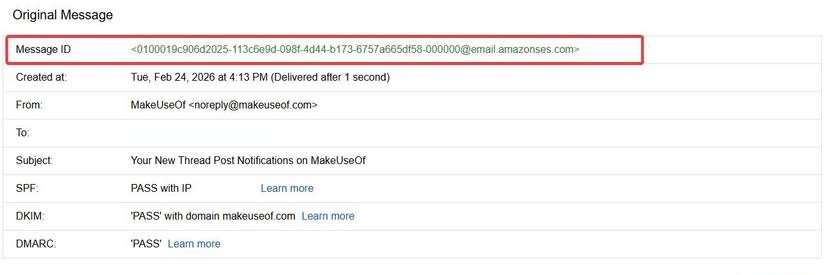
El campo Message-ID es otro encabezado importante que no debe pasarse por alto. Es el primer elemento que se ve en la página de vista de origen. Se trata de un identificador único global generado por el servidor del remitente del mensaje. Suele presentarse como una cadena larga que termina con el componente @domain. Debe prestar mucha atención a este dominio.
Debe esperar que un mensaje de amazon.com tenga un Message-ID que termine con el dominio de Amazon. En lugar de Amazon, es una señal de alerta si recibe algo como @cheapmailer.hosting123.net; no lo ignore.
Sin embargo, hay otra evidencia en Message-ID que muestra que el mensaje no es genuino:
- Falta por completo el ID del mensaje.
- Los formatos de ID de mensaje son idénticos en todos los correos electrónicos de phishing no relacionados.
- cabezas Correo X Viejo o extraño.
- X-Originating-IP Expuesto se refiere a un rango de alojamiento residencial o de bajo costo.
La razón por la que Message-ID es una herramienta tan poderosa para detectar correos electrónicos fraudulentos es que, si bien los atacantes sofisticados pueden limpiarlos, el phishing masivo a menudo prioriza el volumen sobre la sofisticación.
Message-ID es una de las claves más fáciles de falsificar para un atacante, por lo que una Message-ID convincente nunca debe considerarse una prueba de autenticidad; su valor reside casi exclusivamente en detectar campañas de phishing automatizadas o perezosas que no se molestan en ajustarla adecuadamente.
Unificando los tres títulos
El denominador común de los tres títulos que describí es que todos se relacionan con la forma en que se transmite el mensaje. No consideran cómo se presenta. Sin embargo, el elemento de transmisión es crucial porque la presentación se puede replicar con mayor facilidad. Además, los elementos de transmisión dejan rastros que sirven como indicadores de autenticidad.
En serio, Si recibe muchos mensajes no deseados, es aconsejable tomar medidas prácticas para reducir su volumen.Porque cuanto más haya, mayor será la posibilidad de que algo caiga entre ellos.