A estas alturas, la verificación en dos pasos (2FA) se ha convertido en el nuevo estándar de seguridad. La primera vez que la vi fue en la página web de mi banco. En aquel entonces, siendo un estudiante sin blanca, no entendía por qué era importante. Sigo siendo un estudiante sin blanca, pero ahora entiendo por qué un servicio de banca online necesita la verificación en dos pasos. Lo que sigo sin entender es por qué mi cuenta de Grammarly insiste en usarla.

Verificación en dos pasos (2FA) Es lo que ocurre cuando ingresas tu nombre de usuario y contraseña, y te encuentras con el temido mensaje: "Por favor, introduce el código enviado a [tu dirección de correo electrónico]". En teoría, es una capa adicional de seguridad. Incluso si alguien tiene tus credenciales, necesita acceder a tu correo electrónico o teléfono. Pero en la práctica, la verificación en dos pasos es un problema mayor para el usuario que para el hacker.
Enlaces rápidos
El acceso es demasiado complicado.
No debería ser necesario revisar los frenos antes de cada viaje.
En esencia, el propósito de la verificación en dos pasos es dificultar el acceso, y sí, funciona, no solo para los hackers, sino también para mí. Es poco probable que quien inicia sesión no sea yo, sino un hacker, y aun así soy yo quien está siendo castigado con los trámites. Ahora necesito al menos dos ventanas abiertas para iniciar sesión en cualquier lugar. Primero, el sitio web. Luego, mi correo electrónico para obtener el código. Peor aún, si la verificación en dos pasos depende de SMS, tengo que tener el teléfono a mano.
Es el mismo dilema inherente a cualquier medida de seguridad. Puedes evitar que los frenos de tu coche fallen revisándolos antes de cada viaje. Tiene sentido: si no quieres que fallen, si quieres evitar accidentes y vivir más tiempo, deberías revisar los frenos de tu coche cada vez. Pero nadie lo hace porque no es práctico. Eso es lo que ocurre con la autenticación de dos factores.
Usar una VPN empeora las cosas. Casi siempre tengo una VPN activa. Esto significa que el simple punto de verificación en dos pasos es "...¿Es esta la misma dirección IP?Me enseña casi siempre. Usar una VPN constantemente elimina la privacidad, pero sin ella, me veo obligado a un ciclo interminable de canje de códigos. Entonces, ¿qué se supone que debe hacer uno, aparte de usar su correo electrónico o teléfono cada vez que quiera iniciar sesión?
falsa sensación de seguridad
Los buenos hábitos son más importantes que la revalidación constante.
Obviamente hay una diferencia entre tener Buenos hábitos de seguridad del correo electrónico Por no hablar de tener que pasar por todo tipo de trámites cada vez que inicias sesión. No necesitas un control de calidad estricto si cuentas con un buen sistema de garantía de calidad. Si ya conduces responsablemente y cambias los frenos con regularidad, no necesitas revisarlos antes de cada viaje; la misma lógica se aplica aquí.
No puedo contar las veces que he intentado iniciar sesión en mi cuenta de Google desde el teléfono, solo para que me enviaran un mensaje de verificación al dispositivo. Si alguien tiene mi teléfono, se acabó el juego; ni siquiera necesitan mi contraseña. Un correo electrónico o un código SMS les da las claves. Sin embargo, la autenticación de dos factores por SMS sigue siendo omnipresente. El intercambio de SIM es una amenaza conocida y activa.La autenticación de dos factores por SMS es práctica, pero extremadamente insegura. Ningún sitio web puede afirmar con seriedad haber creado tu cuenta. más seguro Añadiendo autenticación de dos factores vía SMS.
Faltón
La autenticación de dos factores se basa en métodos de entrega inestables.



Aunque la autenticación de dos factores se considera fundamental en la seguridad moderna, dista mucho de ser fiable. Mi experiencia con Google ha sido buena, pero la de Meta es inconsistente, y la de Microsoft es pésima (hablaré de eso más adelante). Si las grandes tecnológicas no dominan la autenticación de dos factores, ¿qué esperanza les queda a las pequeñas empresas? Y si dependen de un servicio externo, ¿qué ocurre si este deja de funcionar? ¿Perderemos repentinamente el acceso a docenas de cuentas a la vez?
Mi proveedor de servicios tuvo una interrupción del servicio la semana pasada. No pude iniciar sesión en mi panel de control porque el código SMS nunca llegó. Con la autenticación de dos factores por SMS, incluso el más mínimo fallo de red puede borrar el mensaje por completo.
Los proveedores consideran la autenticación de dos factores como una medida de seguridad opcional, no como una función esencial. Esto significa que no se preocupan por implementar mecanismos de respaldo robustos. Si todas las cuentas con contraseña requieren autenticación de dos factores, ¿por qué el sistema no funciona en ambos sentidos? Las cuentas configuradas solo con teléfono o correo electrónico también deberían requerir una contraseña de respaldo. Porque cuando la autenticación de dos factores falla, y esto sucede a menudo, estás en problemas.
Desorden en la bandeja de entrada y privacidad
Los tokens tienen costos ocultos.
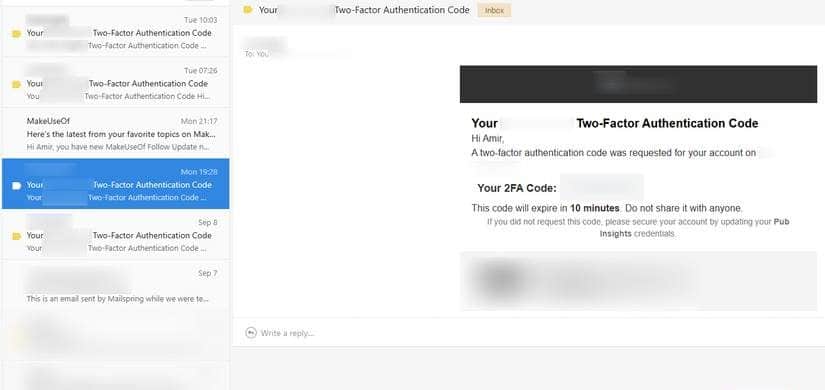
Cada intento de inicio de sesión se convierte en un correo electrónico o mensaje de texto que nunca solicité. La autenticación de dos factores lo hace inevitable. Constantemente doy mi correo electrónico o número de teléfono a empresas que preferiría no compartir. ¿Recuerdas cuando podías registrarte solo con un nombre de usuario y una contraseña? Antes, tenías que confirmar tu contraseña; ahora confirmas tu correo electrónico. Las contraseñas ya no están de moda.
Hay un problema de privacidad más profundo. Cuando mi proveedor de correo electrónico gestiona códigos de autenticación de dos factores, básicamente supervisa cada intento de inicio de sesión. Gmail sabe cuándo intento iniciar sesión en PayPal. No quiero que Gmail lo sepa.
Habilitar la verificación en dos pasos mediante mensaje de texto es peor de lo que creesMi compañía de telecomunicaciones, que ya conoce mi número y ubicación, ahora sabe qué aplicaciones uso y cuándo. Aunque no usarán estos códigos para iniciar sesión, es muy preocupante.
Aunque no te preocupe mucho la privacidad, definitivamente quieres tranquilidad. No quiero dar mi número de teléfono a cada sitio en el que me registro y luego ser bombardeado con molestos mensajes de marketing. No quiero tener que responder "basta" a un código corto y que me lo cobren.
Aprecio mucho tener la bandeja de entrada limpia, sobre todo los mensajes de mi iPhone. Por eso me encantó iOS 26: porque por fin trajo las carpetas de correo no deseado a los iPhone. Pero en el peor de los casos, el servicio usa el mismo número para la verificación en dos pasos y para los mensajes no deseados. Si bloqueas un número, se te bloqueará el acceso a tu cuenta. ¡Qué solución tan perfecta!
Cierres permanentes
Todavía no he superado la pérdida de mi cuenta de Outlook.
No poder acceder a tu correo electrónico, teléfono o dispositivo de respaldo puede bloquearte permanentemente el acceso a cuentas importantes, y el proceso de recuperación es extremadamente difícil. Viví esta pesadilla con Microsoft y, más de un año después, todavía estoy pagando el precio.
Tenía una dirección de correo electrónico de Outlook vinculada a mi universidad y al trabajo. Todas mis cuentas importantes (Asana, Slack, CMS, sitios web de empresas, LinkedIn, el panel de control de mi universidad, mi VPN) estaban conectadas a esta dirección.
Solo quería enviarle un borrador de mi tesis a mi profesor. Pero Outlook tenía otros planes: me obligó a volver a autenticarme. No hubo problema. Ingresé mi correo electrónico y contraseña, pero no fue suficiente. Me enviaron un código de verificación en dos pasos a mi correo de respaldo. Desafortunadamente, el correo de respaldo era otro correo de Outlook que también requería la verificación en dos pasos.
Mi correo electrónico de respaldo era mi cuenta de Yahoo. Ya te puedes imaginar lo que pasó. Todo el sistema colapsó como fichas de dominó. Sin tiempo ni paciencia, hice clic en "Restablecer contraseña". Respondí correctamente dos preguntas de seguridad, pero me dijeron que mi cuenta estaba "bloqueada debido a actividad sospechosa".
Para cuando recuperé el acceso a mi cuenta secundaria de Yahoo y Outlook, la principal había desaparecido. El sistema de recuperación de Microsoft quería mis asuntos de correo recientes (sin problema), mis contactos recientes (sin problema) y el país desde el que había iniciado sesión (imposible: siempre usaba una VPN). Me equivoqué de país. La respuesta de Microsoft fue impedirme volver a intentarlo. Quedó bloqueada permanentemente.
Tuve que cambiar mi dirección de correo electrónico a todas partes, explicárselo a profesores y colegas, y disculparme por el desastre. Algunos servicios siguen sin dejarme actualizar mi inicio de sesión sin esta dirección de Outlook. Si cierro la sesión, esas cuentas desaparecerán para siempre.
Sí, mis hábitos de seguridad no eran los ideales. No debería haber usado Outlook como respaldo. Debería haber revisado mis copias de seguridad con más frecuencia. Pero este castigo es demasiado severo. La seguridad debería proteger a los usuarios sin atarles a sus propias cuentas. En cambio, la autenticación de dos factores me excluyó de mi vida. Y en 2, la atención al cliente ya no será una opción. En su lugar, tendrás un chatbot con IA.
El remedio es peor que la enfermedad.
Teniendo en cuenta todo esto, entiendo por qué la autenticación de dos factores (2FA) se presenta como una defensa contra el acceso no autorizado, pero su aplicación práctica ha demostrado causar más problemas de los que justifica. La excesiva complejidad del acceso, la naturaleza poco fiable de la entrega de código, el desorden y las violaciones de la privacidad en nuestras bandejas de entrada, y la posibilidad de aterradores cierres permanentes: ¿el coste de esta capa adicional de seguridad realmente supera sus beneficios previstos?