Hay una fecha límite específica relacionada con la función de Arranque seguro de Windows que se acerca a mediados de 2026 y podría afectarlo. Antes de que se cargue Windows, la función Arranque seguro verifica el proceso de inicio del sistema.Pero para hacer eso, depende de certificados de cifrado y, lamentablemente, muchos de estos antiguos certificados Secure Boot expiran en junio de 2026.

Esto significa que los sistemas que no migran a tiempo podrían no aceptar futuras actualizaciones de arranque. En equipos donde las futuras actualizaciones de firmware o seguridad dependen de los certificados de Arranque Seguro más recientes, algunos dispositivos podrían simplemente no iniciarse. Microsoft ya ha comenzado a implementar certificados más recientes, así que no hay necesidad de alarmarse. Sin embargo, es importante comprender cómo funciona todo para evitar sorpresas desagradables.
Enlaces rápidos
¿Qué hacen los certificados de arranque seguro durante el inicio de Windows?
El sistema de confianza que decide si su computadora puede iniciarse

Antes incluso de que los controladores y el antivirus se activen, el Arranque Seguro funciona. Cada vez que arranca el ordenador, el firmware del sistema utiliza un conjunto de certificados de confianza almacenados directamente en el firmware UEFI para verificar que los componentes de arranque críticos, en particular el Administrador de Arranque de Windows, hayan sido firmados por una autoridad de confianza. Si la firma no se puede verificar con un certificado de confianza, el proceso de arranque finaliza inmediatamente.
Esta verificación es un paso crucial en la cadena de confianza. Las claves privadas de Microsoft firman los componentes de arranque de Windows y los certificados correspondientes se almacenan en la base de datos de firmas dependientes del firmware. Estos certificados definen los cargadores de arranque de confianza para su funcionamiento. La base de datos de intercambio de claves (KEK) garantiza que solo una entidad de confianza pueda modificar los cargadores de arranque autorizados, manteniendo los certificados que controlan quién puede actualizar la base de datos.
El punto clave es que los certificados de Arranque Seguro tienen fecha de caducidad. Tras su caducidad, el firmware de su ordenador ya no puede confiar en ellos como punto de referencia de confianza. Este es un mecanismo de seguridad deliberado, diseñado para limitar la exposición a largo plazo a claves de firma comprometidas o desactualizadas.
Certificados que expirarán
Las antiguas teclas de firma de Microsoft en las que Windows se ha basado durante más de una década
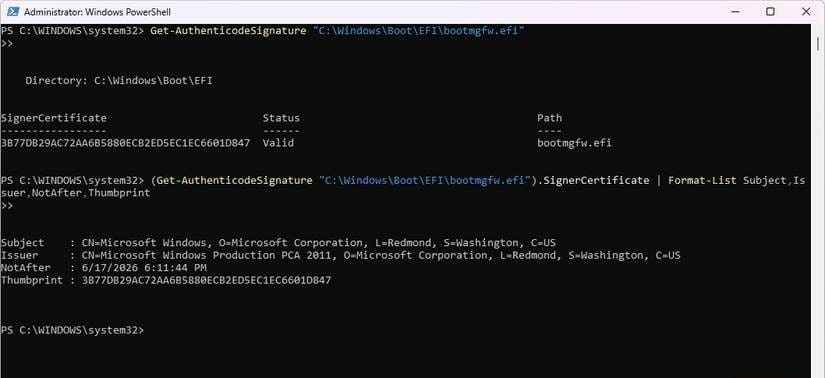
Muchos de los certificados afectados se crearon en 2011 y expirarán en algún momento de 2026. Los siguientes certificados se están descontinuando y reemplazando:
| Ventana de expiración | El certificado se está eliminando gradualmente. | Certificados alternativos | ¿Qué controla este certificado? |
|---|---|---|---|
| Junio 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Autoriza actualizaciones a las bases de datos de confianza de Secure Boot. |
| Junio 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 y Microsoft Option ROM UEFI CA 2023 | Permite la ejecución de cargadores de arranque, controladores y ROM opcionales. |
| Octubre de 2026 | Microsoft Windows Production PCA 2011 | Windows UEFI CA 2023 | Firma el Administrador de arranque de Windows y los componentes de arranque principales |
Desde Windows 8, estos tres certificados han sido la base del Arranque Seguro en ordenadores Windows. Microsoft UEFI CA 2011 se está sustituyendo por dos certificados para mejorar la precisión de la seguridad. Aunque no se espera que todos los sistemas que no utilizan los certificados más recientes fallen repentinamente, podrían quedar excluidos de futuras actualizaciones o protecciones del Arranque Seguro.
Puede ver el certificado actual en su computadora ejecutando el siguiente comando de PowerShell: (Obtener-CódigoDeAutenticaciónFirma “C:WindowsBootEFIbootmgfw.efi”).CertificadoDeFirmante | Formato-Lista Asunto, Emisor, NotAfter, Huella Digital



¿Por qué las computadoras afectadas podrían dejar de iniciarse después de la actualización?
¿Cómo pueden las transferencias y revocaciones de certificados quebrantar la confianza en una startup?
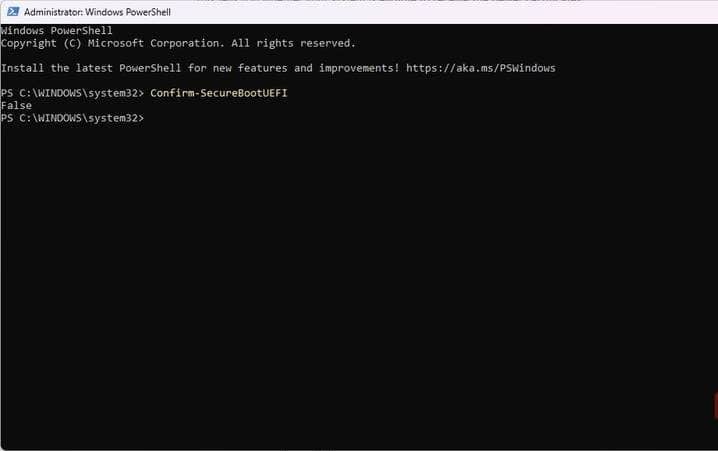
Es poco probable que experimente fallos de Arranque Seguro el día que caduquen sus certificados. Sin embargo, una actualización de firmware o de seguridad puede afectar la confianza de su equipo y, en tales casos, pueden comenzar los fallos. Este comportamiento se observó después de... La respuesta de Microsoft Para el bootkit UEFI de BlackLotus, que permitía que cargadores de arranque maliciosos se ejecutaran incluso en sistemas que tenían habilitado el Arranque seguro.
El parche de Microsoft para esta vulnerabilidad no fue suficiente. Como parte de una investigación más exhaustiva, Microsoft comenzó a deshabilitar los componentes de arranque vulnerables. También endureció sus requisitos de arranque seguro.
Los últimos certificados de 2023 son esenciales para la protección y revocación futuras del Arranque Seguro. En la práctica, esto significa que, incluso si su equipo parece funcionar perfectamente, el Arranque Seguro puede bloquear el inicio si la actualización requiere confiar en certificados más recientes que no posee. Es posible que solo le queden unas pocas opciones de reembolso en esta etapa..
Cómo Microsoft está migrando computadoras a los últimos certificados de arranque seguro
Actualizaciones automáticas, reglas de elegibilidad y por qué se omiten algunos dispositivos
Microsoft ha iniciado una implementación gradual, antes de 2026, comenzando con los llamados sistemas de "alta confianza". Estos sistemas cuentan con firmware actualizado, un historial de actualizaciones estable y ya tienen habilitado el Arranque Seguro. Los sistemas elegibles reciben la nueva certificación a través de Windows Updates, pero solo pueden instalarla junto con el firmware del sistema.
Las máquinas virtuales (VM) basadas en Windows que utilizan el Arranque Seguro UEFI suelen basarse en el mismo modelo de confianza y obtener la certificación mediante el mismo proceso que las máquinas físicas. Esto incluye las VM que ejecutan Hyper-V y Azure. Cualquier VM que no acepte las certificaciones más recientes correrá la misma suerte que las máquinas físicas.
Las actualizaciones de Windows KB5074109 y KB5073455 de 2026 ya han comenzado a implementar estos certificados. Sin embargo, debido a limitaciones del firmware, es posible que solo los procedimientos manuales puedan completar la implementación en ciertos dispositivos.
Puede ejecutar este comando en PowerShell y confirmará el valor distinto de cero de Actualizaciones disponibles Su computadora es elegible para recibir actualizaciones de certificados: Obtener propiedad del elemento - Ruta “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Formato de lista
¿Qué está haciendo ahora para asegurarse de que su computadora seguirá funcionando en 2026?
Hay dos cosas importantes que debe hacer ahora: asegurarse de que el Arranque Seguro esté habilitado y de que el firmware de su sistema esté actualizado. La herramienta Información del Sistema de Windows puede mostrar si el Arranque Seguro está habilitado. Sin embargo, cualquier actualización de firmware debe provenir del fabricante de su computadora o de la plataforma que administra el firmware virtualizado.
Si su sistema cumple los requisitos, la actualización generalmente se realizará silenciosamente en segundo plano. Preste especial atención a los dispositivos con arranque dual o a los equipos con restos del proceso de arranque anterior, ya que es menos probable que se implementen automáticamente. Es posible que deba acceder a esta ruta de registro: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Establecer el valor de registro Actualizaciones disponibles A un valor distinto de cero. Podría considerar utilizar un editor más seguro para cambiar los valores del registro..