De repente, recibes un mensaje siniestro. El remitente anónimo afirma que usted debe dinero o que un familiar está en problemas. A menos que pagues el importe o proporciones datos personales, te amenaza con las consecuencias. Inquietante, por decir lo menos.
Las amenazas cibernéticas aumentan constantemente a medida que avanzamos hacia el mundo digital, ya que los atacantes buscan oportunidades para aprovechar las vulnerabilidades de seguridad y robar información confidencial. Entre estas amenazas, el ataque Quid Pro Quo destaca como una de las formas maliciosas que utilizan los atacantes para manipular a la víctima y robar información. ¿Alguna vez has oído hablar de este tipo de ataque? ¿Y sabes cómo puedes protegerte eficazmente contra él?
En este artículo, aprenderemos sobre el ataque Quid Pro Quo y cómo funciona. Exploraremos los detalles de este tipo de ataque y cómo lo llevan a cabo los atacantes. Pero no te preocupes, también tenemos un plan preciso para defenderte de este ataque malicioso. Verificar ¿Qué es el malware de inyección de procesos y cómo se puede prevenir?
Enlaces rápidos
Quid pro quo
La frase latina “Quid Pro Quo” se refiere al intercambio de valor: obtener una cosa por otra. En el contexto de ataques o estafas, el sistema de trueque tiene algunas diferencias:
- Extorsión: El atacante accede o afirma tener datos personales sensibles como fotos, mensajes o historial de navegación. Amenaza con hacer pública la información a menos que la víctima pague un rescate.
- Ingeniería social: El atacante inventa un escenario urgente, como una factura de emergencia o una factura urgente. Intenta manipular a la víctima para que envíe dinero inmediatamente o proporcione información personal.
- Sobornos/regalos: El atacante ofrece a la víctima pagos financieros, obsequios, acceso a oportunidades exclusivas u otros beneficios a cambio de datos confidenciales, fotos/vídeos inapropiados, reuniones, etc.
El denominador común es que el atacante pide a la víctima que entregue algo de valor para obtener algo a cambio, lo que a menudo conduce al fraude financiero, el robo de identidad o la explotación.
¿Cómo se dirigen los ataques Quid Pro Quo a las víctimas?
Aunque estos ataques suelen ocurrir a través de Internet, los atacantes pueden utilizar varios medios.
1. Llamadas telefónicas
Desafortunadamente, los ataques de intercambio de teléfonos siguen siendo muy comunes. La persona que llama se hace pasar por una figura de autoridad y presiona a la víctima para que haga algo inapropiado o ilegal. Aquí hay unos ejemplos:
- Llamada falsa al agente del IRS: Esta persona dice que es del IRS y que usted debe impuestos atrasados. Le amenaza con arrestarlo u otros problemas legales si no paga el importe inmediatamente por teléfono. ¡Una completa estafa! El IRS no hace amenazas telefónicas de este tipo.
- Llamada falsa al proveedor de servicios: Alguien llama haciéndose pasar por una empresa de servicios u otro proveedor de servicios. Afirma que su servicio se suspenderá a menos que pague inmediatamente una factura vencida o proporcione información personal. Lo mejor es colgar y contactar directamente con la empresa.
- Llamada de emergencia familiar falsa: El estafador se hace pasar por un familiar o amigo que se ha visto involucrado en un accidente o problema legal. Donde se le solicita que transfiera dinero de inmediato para ayudar. Siempre verifique si hay una emergencia llamando a la otra familia o al hospital antes de enviar dinero.
El denominador común es que quien llama crea una sensación de urgencia y miedo que le hace actuar precipitadamente antes de verificar los detalles. Verificar Las mejores aplicaciones de grabadora de llamadas para Android que debes usar.
2. Aplicaciones de correo electrónico y mensajería



El correo electrónico es uno de los medios más comunes de ataque de intercambio. Un atacante puede dirigir fácilmente sus solicitudes a un gran número de víctimas.
Un mensaje común para un atacante es un correo electrónico que indica que tiene información privada o embarazosa sobre usted. Por lo general, amenazará con publicarlo al público en general a menos que usted pague o haga lo que le pide. Probablemente esto no sea más que un chantaje. Es mejor borrar este tipo de mensajes y evitar interactuar con él. El atacante puede ser falso y sólo quiere asustarlo para que cumpla.
Otro truco es el phishing para obtener información confidencial, como contraseñas o datos de tarjetas de crédito. El correo electrónico podría indicar que hay un problema con una de sus cuentas que necesita verificar urgentemente. Pero en realidad, el hacker sólo quiere que introduzcas tus datos en su sitio falso. ¡No muerdas el anzuelo! Inicie sesión directamente en el sitio web oficial de la plataforma en lugar de hacer clic en los enlaces proporcionados por correo electrónico.
Algunos piratas informáticos juegan con la simpatía y piden tarjetas de regalo o transferencias de dinero para ayudar en alguna emergencia o mala suerte. Dicen que te devolverán el dinero cuando puedan, pero podrás despedirte de ese dinero una vez que se lo envíes.
Al igual que el correo electrónico, las aplicaciones de mensajería proporcionan a los atacantes un medio de comunicación masiva eficaz. Pueden enviar amenazas e instrucciones de pago directamente a su teléfono. La intimidad en la comunicación a través de mensajes de texto puede hacer que estos ataques parezcan más violadores y estresantes.
Lo principal es nunca enviar dinero o información confidencial a personas al azar a través de mensajes de texto o correo electrónico.
3. Sitios de redes sociales y sitios de citas.
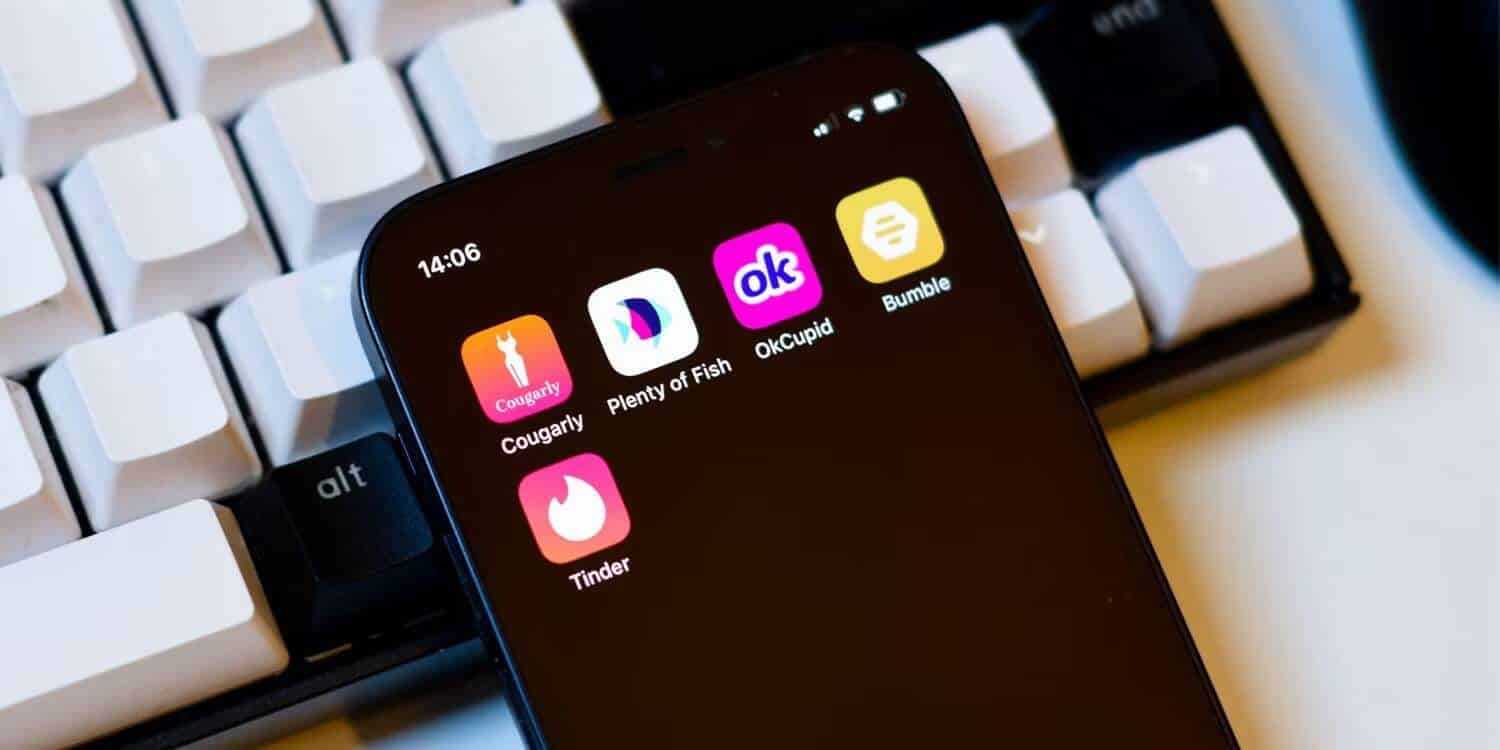
Las redes sociales y las plataformas de citas son una mina de oro para recopilar datos sensibles y críticos de diferentes personas. Un atacante de “compensación” puede acechar sus perfiles y su actividad para acceder a cualquier cosa potencialmente embarazosa.
Puede enviarte mensajes directos aterradores prometiéndote favores o beneficios a cambio de fotos privadas, chats, reuniones, etc. Es mejor no atender este tipo de solicitudes sospechosas. Nada bueno puede salir de bromear con personas con malas intenciones.
También puedes encontrarte con cuentas que ofrecen obsequios, donaciones, promociones o presentaciones sobre personas influyentes, pero solo si haces algo primero. Tenga cuidado, porque lo más probable es que estas ofertas increíbles sean intentos de aprovecharse de usted.
Las cuentas falsas que se hacen pasar por marcas, celebridades u otras entidades que exigen me gusta, compartir y volver a publicar a cambio de productos y servicios gratuitos, influencia, etc., pueden parecer atractivas. Pero normalmente es mejor evitar participar en estas tácticas manipuladoras, incluso si se trata de cosas gratis.
Incluso amigos o conocidos pueden presionarte para que brindes servicios inapropiados antes de apoyarte con seguidores, me gusta, comentarios y más. Cuando el apoyo viene acompañado de términos poco saludables, puede que sea el momento de repensar esas relaciones.
Cómo protegerse de los ataques de intercambio (Quid Pro Quo)
Hoy en día hay mucha gente misteriosa en la web. Por eso, es importante saber cómo protegerse de los ataques de intercambio.
Lo primero es lo primero, la vigilancia es clave. Tenga mucho cuidado con los correos electrónicos no deseados, llamadas, mensajes directos, etc. que hagan ofertas o amenazas audaces. Busque signos obvios de estafa, como urgencia, detalles poco claros, errores ortográficos y gramaticales, etc.
Pregúntese: ¿Realmente una empresa o persona legítima se comunicaría de esta manera? El IRS no llamará para exigir un pago inmediato y ningún príncipe nigeriano le dará riquezas de repente. Se trata de considerar la posibilidad de que ocurra una situación. comprobar sustantivo, masculino— La mayoría de las estafas y estafas en Internet de todos los tiempos.
Hablando de llamadas, no proporciones información personal o confidencial a personas que llaman no solicitadas. Las entidades oficiales como tu banco tendrán tu nombre y datos. No te llamará de repente y te pedirá que confirmes algo. Es más seguro colgar y volver a llamar a un número oficial.
Lo mismo ocurre con los enlaces y archivos adjuntos. Proceder con extrema precaución. Los phishers son astutos y crean correos electrónicos falsos que parecen legítimos. Entonces, desplácese por los enlaces y verifique las URL reales antes de hacer clic en ellas. Asegúrese de que coincida con el sitio web real. No abra archivos adjuntos de remitentes aleatorios, ya que pueden ejecutar malware.
Mantenga cerradas también sus cuentas de redes sociales. Los estafadores exploran información allí para utilizarla en ataques. Desactiva los mensajes directos de personas que no sigues y evita compartir demasiado información personal públicamente. Cuanto menos puedan encontrar, mejor.
Utilice contraseñas seguras y únicas y active la autenticación de dos factores siempre que pueda. Esto protege sus cuentas en caso de que alguien obtenga su información de inicio de sesión. ¡Asegúrate de utilizar también un administrador de contraseñas!
También haga una copia de seguridad de sus datos con regularidad. Dado que los piratas informáticos pueden bloquear sus archivos y exigir el pago de una clave de descifrado, las copias de seguridad le permiten restaurarlos sin pagar un rescate.
Y, por supuesto, no envíe dinero, tarjetas de regalo ni información confidencial a extraños en línea por ningún motivo. Las organizaciones de asistencia legal no le enviarán mensajes de esta manera. Debe donar únicamente a grupos que estén verificados mediante el sitio web oficial.
Por último, pero no menos importante, mantenga actualizadas sus aplicaciones antivirus, firewalls y dispositivos. Los piratas informáticos intentan explotar los agujeros de seguridad disponibles. Es mejor automatizar las actualizaciones de software siempre que sea posible, para no tener que pensar en ello. Verificar Formas en que los ciberdelincuentes utilizan la inteligencia artificial para el fraude emocional y romántico.
Cuidado con los hackers que llevan regalos
A todos nos encanta recibir cosas gratis o acceder a contenido exclusivo. ¡Pero no dejes que la codicia te convierta en un blanco fácil para estos estafadores!
Sólo recuerde: si una oferta parece demasiado buena para ser verdad en línea, casi siempre no lo es. Vaya a lo seguro y sea tacaño con su información personal. Puedes ver ahora Consejos para proteger la privacidad de sus hijos mientras publican en las redes sociales.