Las extensiones del navegador mejoran la funcionalidad del navegador y la mayoría de nosotros tenemos al menos una extensión de terceros instalada. Siempre mantengo una colección de extensiones de Chrome instaladas. Para aumentar la productividad, y algunas de ellas son realmente imprescindibles, los bloqueadores de anuncios, las herramientas de captura de pantalla de página completa y las herramientas de seguimiento de comparación de precios parecen bastante inofensivas.

Sin embargo, algunas de estas extensiones, incluidas aquellas con miles de reseñas de cinco estrellas, pueden ver tus contraseñas mientras las escribes en sitios web. Existe una falla de seguridad en la forma en que los navegadores comparten datos de página con las extensiones, lo que les otorga acceso ilimitado a todo el contenido de una página web, y algunas han sido descubiertas filtrando información confidencial del usuario como resultado.
Enlaces rápidos
La vulnerabilidad del DOM revela tu contraseña
¿Cómo leen los complementos lo que escribes como texto sin formato?

Investigadores de la Universidad de Wisconsin-Madison descubrieron Las extensiones del navegador pueden acceder a las contraseñas ingresadas en sitios web, incluso a aquellos que cumplen con el último estándar de seguridad Manifest V3 de Chrome. El equipo analizó más de 7000 sitios web y descubrió que aproximadamente el 15 % almacena información confidencial, como contraseñas, números de tarjetas de crédito y números de la Seguridad Social, directamente en el código HTML de la página como texto sin formato.
Esto se debe a la forma en que los navegadores gestionan el DOM (Modelo de Objetos del Documento), la estructura que representa todo en una página web. Al escribir una contraseña, el navegador almacena este valor en un elemento DOM que cualquier extensión con los permisos adecuados puede leer. Las extensiones pueden aprovechar esto de tres maneras principales: registrando las pulsaciones de teclas para capturar cada una, accediendo directamente al código fuente HTML para obtener los valores almacenados y abusando de las API del DOM para extraer valores de los campos de entrada mientras se escribe. Este último método es el más preocupante, ya que evita cualquier ofuscación visual, como puntos o estrellas, que solo ocultan la contraseña de la pantalla, no del código que se ejecuta en segundo plano.
Lo irónico es que los navegadores están diseñados así a propósito. Los administradores de contraseñas legítimos necesitan leer y completar estos campos para funcionar correctamente. Pero este mismo acceso crea una vulnerabilidad para extensiones maliciosas. Ni siquiera el último estándar Manifest V3 de Chrome, diseñado para mejorar la seguridad de las extensiones, establece un límite de seguridad entre las extensiones y el contenido de la página web. Los investigadores crearon una extensión de prueba de concepto camuflada como un asistente de IA, la enviaron a la Chrome Web Store y fue aprobada, lo que demuestra la facilidad con la que una extensión maliciosa puede infiltrarse.
Trampa de permisos
Aditivos confiables se volvieron dañinos de la noche a la mañana
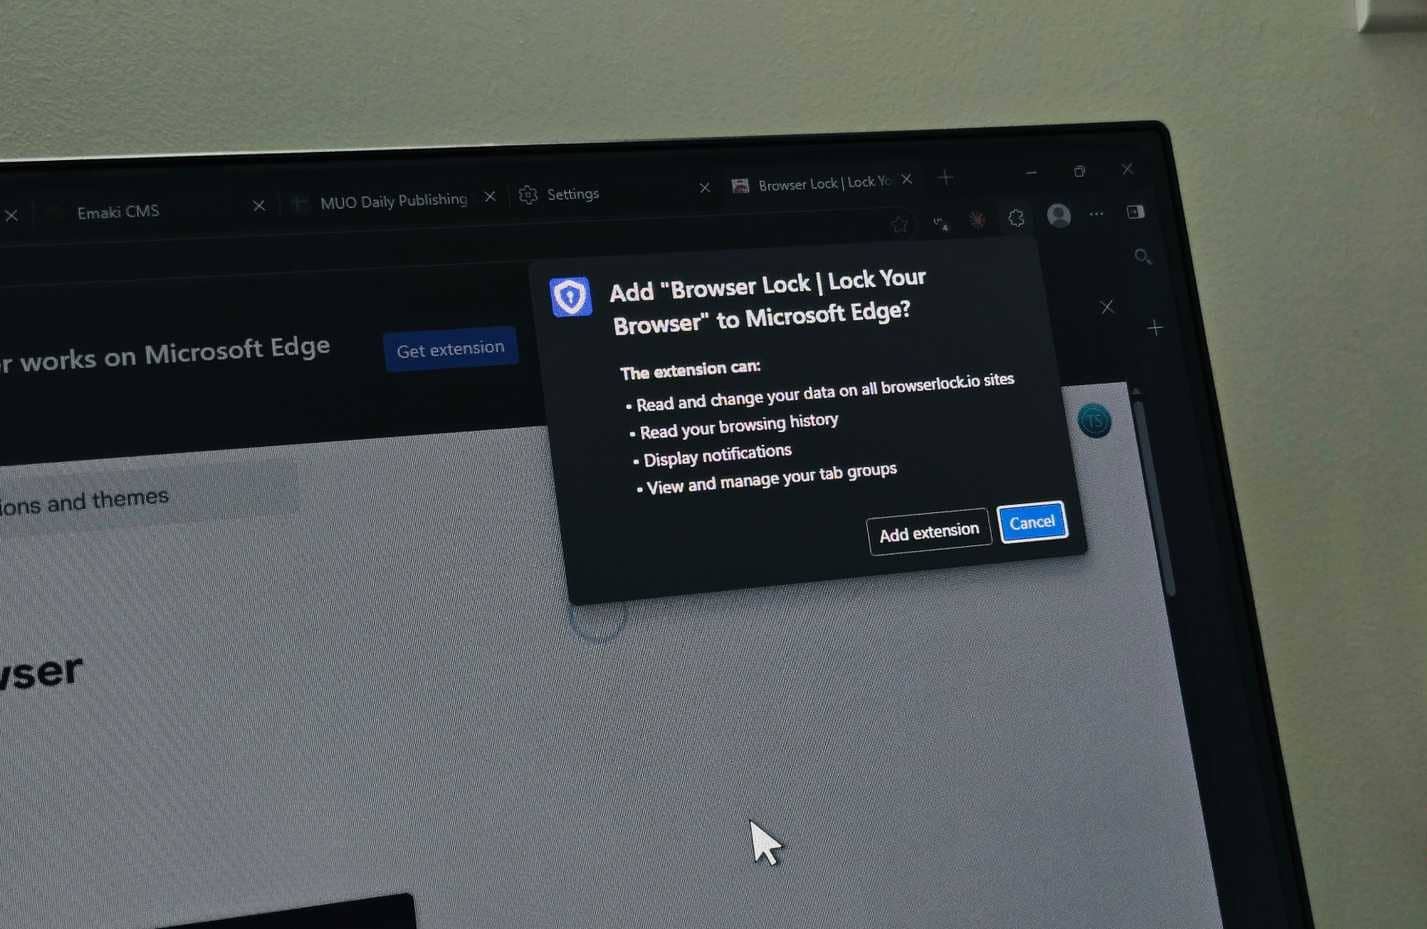
La mayoría de nosotros instalamos extensiones que han sido aprobadas por las tiendas oficiales de navegadores, lo que las hace fáciles de confiar. Hacemos clic en las solicitudes de permiso sin pensar, incluyendo aquellas que dicen Leer y cambiar todos tus datos en los sitios web que visitasEste único permiso es todo lo que necesita la extensión para acceder a todo lo que escribe, incluidas las contraseñas.
Lo que empeora las cosas es que algunas extensiones operan con una reputación limpia durante años antes de volverse maliciosas. La campaña ShadyPanda, activa desde 2018, puso en riesgo a casi 4.3 millones de usuarios de Chrome y Edge al enviar actualizaciones maliciosas a extensiones que antes eran legítimas. Algunas de estas extensiones habían operado sin problemas durante siete años antes de recibir su primera carga maliciosa. Se descubrió que WeTab, una extensión de nueva pestaña para Microsoft Edge con más de tres millones de instalaciones y miles de reseñas positivas, inyectaba enlaces maliciosos y enviaba datos de navegación a servidores en China sin que los usuarios se dieran cuenta de ningún cambio.
La extensión de Chrome MEGA.nz fue comprometida en 2018, filtrando nombres de usuario, contraseñas y claves de criptomonedas de aproximadamente 1.6 millones de usuarios durante un período de cuatro horas sin que nadie se diera cuenta. En 2024, la extensión del navegador CyberHaven fue secuestrada mediante un ataque de phishing OAuth y utilizada para filtrar cookies, tokens de sesión y datos de cuentas publicitarias de Facebook de más de 400000 usuarios. La extensión del navegador Trust Wallet sufrió una brecha similar, lo que resultó en el robo de casi 7 millones de dólares en criptomonedas.
Como habrás notado, estos no son complementos desconocidos de desarrolladores desconocidos. Eran populares, bien valorados y millones de personas los confiaban, hasta que dejaron de serlo.



Qué puede hacer para protegerse
Reducir el área de ataque en todos los navegadores
Si crees que cambiar de Chrome a Firefox soluciona este problema, te equivocas. La campaña de extensiones inactivas de DarkSpectre afectó recientemente a Firefox con la Operación GhostPoster, donde los atacantes ocultaron código JavaScript malicioso dentro de archivos de imagen PNG mediante esteganografía. Las extensiones afectadas se descargaron más de 840,000 veces en todos los navegadores, y algunas permanecieron activas hasta cinco años antes de que los investigadores las descubrieran.
Mozilla ha eliminado y deshabilitado los complementos afectados en los navegadores de los usuarios, pero los usuarios de Chrome y Edge con las mismas extensiones comprometidas aún deben desinstalarlas manualmente. Esto demuestra que no se trata solo de un problema específico de Chrome, sino de todo el ecosistema de extensiones del navegador, por lo que cambiar de navegador no es la solución.
La mejor manera de protegerse es minimizar el número de extensiones. Revise periódicamente las extensiones instaladas y elimine las que no haya usado en un tiempo. Recientemente eliminé extensiones antiguas de Chrome Me di cuenta de que había estado instalando extensiones que no había usado en meses. Antes de instalar nada nuevo, revisa las credenciales del desarrollador, lee reseñas recientes para ver si hay algo sospechoso y desconfía de cualquier extensión que solicite permisos extensos que claramente no necesitas.
Es probable que tu navegador ya cuente con funciones integradas que reemplazan las extensiones más populares. Por ejemplo, Chrome ahora incluye un gestor de contraseñas nativo, traducción de páginas, una lista de lectura y herramientas para capturas de pantalla, lo que hace innecesarias muchas extensiones populares. Menos extensiones significan menos posibles puntos de entrada para los atacantes.
Para proteger sus cuentas, Reemplace las contraseñas con claves de acceso. Siempre que sea posible, habilite la autenticación de dos factores en todos los sitios que la admitan. Las contraseñas no se pueden interceptar accediendo al DOM, ya que no hay nada que escribir. Mantenga su navegador actualizado y esté atento a comportamientos sospechosos, como la apertura automática de pestañas en páginas de juegos de azar, para adultos o de marketing de afiliados; esto suele indicar que una extensión ha fallado. Los investigadores de Wisconsin también recomiendan que los sitios web modifiquen la gestión de campos de entrada sensibles para que las contraseñas no se expongan en el HTML, pero esto es algo que los desarrolladores deben corregir, no algo que usted pueda controlar.
Deberíamos prestar un poco más de atención a lo que instalamos.
Las extensiones más peligrosas no son las diseñadas para ser maliciosas desde el primer día, sino las populares y bien mantenidas que son adquiridas por un actor de amenazas o comprometidas mediante un ataque a la cadena de suministro sin el conocimiento de los usuarios. Un día bloquean anuncios o administran pestañas, y al siguiente recopilan silenciosamente tus credenciales mediante una actualización que ni siquiera notaste.
No existe una solución única para este problema. Las tiendas de navegadores hacen todo lo posible con revisiones automatizadas y comprobaciones manuales, pero las campañas pasivas han demostrado que pueden pasar desapercibidas durante años. Lo mejor que puedes hacer es mantener una lista de extensiones corta, cuestionar los permisos y usar códigos de acceso y autenticación de dos factores como medida de seguridad ante cualquier intrusión.