La mayoría de las personas ya conocen las comprobaciones básicas que deben realizar antes de abrir cualquier archivo.Esto también aplica a los PDF: verifique que el remitente parezca legítimo, tenga cuidado al abrir o descargar archivos adjuntos inesperados y evite los PDF con doble extensión (como .pdf.exe). Estos son excelentes hábitos que dificultan mucho ser víctima de intentos de phishing poco efectivos.

Sin embargo, los ataques a PDF están evolucionando y no siempre siguen un camino predecible. Estos documentos son contenedores estructurados capaces de contener objetos ocultos, firmas digitales y metadatos criptográficos; también pueden ejecutar acciones. Considerarlos como documentos pasivos significa confiar en ellos sin siquiera comprenderlos. Esto puede ser peligroso. Si bien los lectores de PDF modernos pueden proteger contra algunos riesgos, no son infalibles. Debe realizar comprobaciones exhaustivas para identificar posibles amenazas antes de abrir cualquier archivo PDF.
Enlaces rápidos
Compruebe si el PDF se puede ejecutar antes de abrirlo.
Objetos activos, procedimientos automatizados y cargas útiles integradas

Los archivos PDF son formatos basados en objetos que se crean mediante la vinculación de objetos como diccionarios, tablas, matrices y referencias. Estos documentos admiten scripts y archivos incrustados. Pueden ser puntos de partida para acciones específicas y activarlas automáticamente. El verdadero peligro de los archivos PDF no reside en su contenido, sino en sus funciones.
Al recibir un archivo PDF, primero verifique si contiene elementos ejecutables. Lo mejor es ejecutar el siguiente comando después de instalar Python y la herramienta de línea de comandos. PDFiD Basado en Python:
python pdfid.py C:UsuariosDescargassospechoso.pdf
Según los resultados de la prueba, si alguno de los siguientes objetos tiene un valor distinto de cero, puede existir algún riesgo:
- /JS o /JavaScript
- /AcciónAbierta
- /Lanzamiento
- /AA (Acciones adicionales)
- /Archivo incrustado
La siguiente tabla ilustra a qué podrían referirse los objetos:
| objeto | su importancia |
|---|---|
| /JS o /JavaScript | Se utiliza para camuflaje y preparación para la explotación. |
| /AcciónAbierta | El código puede ejecutarse automáticamente cuando se abre el documento. |
| /Lanzamiento | Se pueden implementar aplicaciones externas |
| /Archivo incrustado | Puede contener cargas útiles secundarias |
| /AA (Acciones adicionales) | Muy similar a OpenAction |
La mayoría de los archivos legítimos no necesitan estos objetos. Por ejemplo, `/Launch` no sirve para una factura. No espere que ningún informe estático requiera archivos incrustados. Una gran cantidad de cualquiera de los objetos mencionados no significa automáticamente que sea malware. Sin embargo, sí transforman un archivo PDF de un documento a un contenedor interactivo. Debería usar una herramienta para... analizador de pdf.py Se necesita más investigación para determinar si los resultados devuelven valores distintos de cero para alguno de los objetos principales mencionados.
Sin embargo, una regla general es abrir un archivo PDF en un entorno aislado o una máquina virtual si tiene alguna duda. Además, la creación de scripts no siempre es evidente, y su ausencia no impide que objetos maliciosos exploten vulnerabilidades en los lectores de PDF. Se han dado varios casos en los que los CVE se originaron a partir de debilidades del analizador sin ningún script visible. JavaScript es solo un elemento de la capacidad de ejecución; otro factor importante es la complejidad de la estructura y su probabilidad de ejecución. Nunca abra accidentalmente ningún archivo que pueda ejecutar, recuperar o almacenar cargas útiles.
Verifique la integridad del cifrado del documento antes de confiar en él.
Firmas digitales, cadenas de certificados y modificaciones posteriores a la firma
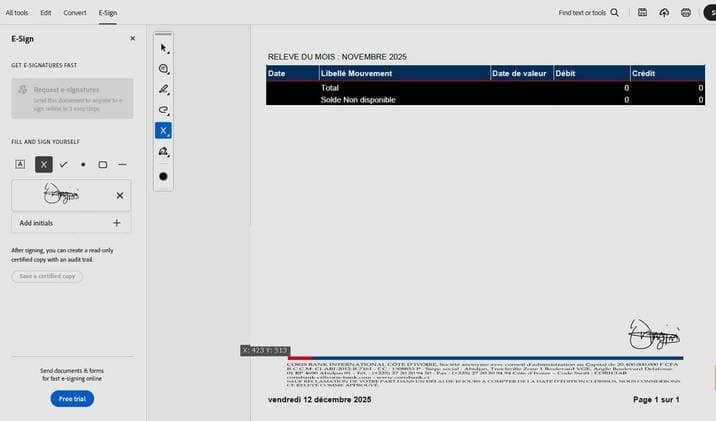



La mera presencia de un logotipo o una firma visible en un archivo PDF no garantiza su integridad. La integridad solo se verifica mediante una firma digital. Las firmas criptográficas se basan en la Infraestructura de Clave Pública (PKI) y pueden confirmar tres aspectos de los archivos PDF: que el archivo no ha sido alterado (integridad), quién lo firmó (autenticidad) y su origen (no repudio).
Si algún archivo PDF reclama autoridad, puede ejecutar la misma comprobación de PDFiD que exploró anteriormente y buscar el valor /AcroForm. Cualquier valor superior a cero indica la presencia de un campo de formulario de firma. A continuación, puede abrir el archivo de forma independiente. Adobe Reader o cualquier otra herramienta PDF avanzada Compruebe el panel de firma para comprobar lo siguiente:
- ¿Es válida la firma?
- ¿Se remonta a una autoridad raíz de confianza?
- ¿El certificado ha expirado o ha sido invalidado?
- ¿Se modificó el documento después de firmarlo?
- ¿Existe una marca de tiempo confiable?
Esta comprobación es necesaria porque un documento podría mostrar una firma sin estar realmente cifrada. Además, dado que se pueden adjuntar revisiones a un archivo PDF después de firmarlo, debe prestar especial atención a las actualizaciones incrementales. Si un lector señala modificaciones después de la firma, debe tener cuidado. La tabla a continuación ofrece un ejemplo de comprobación de integridad de firma.
| Estado de la firma | el significado |
|---|---|
| Bueno y confiable | La seguridad está intacta, se ha verificado la identidad del sitio. |
| Válido, pero egoísta. | La seguridad está intacta, la identidad es incierta |
| Dañado o modificado | La seguridad está en riesgo |
| Sin firma | No hay garantías de cifrado. |
Innumerables archivos PDF legítimos permanecen sin firmar, y eso es perfectamente normal. Pero en el momento en que un archivo reclama autoridad, como ocurre con los avisos bancarios, los formularios legales y los contratos corporativos, se convierte en motivo de preocupación si carece de firma. Los archivos que reclaman autoridad deberían poder demostrarlo matemáticamente.
Verifique la fuente del archivo y la consistencia estructural antes de interactuar con él.
Alineación de metadatos, verificación de la cadena de entrega y anomalías estructurales
Los PDF sin firmar con orígenes no verificables pueden ser peligrosos, incluso si no son ejecutables. Para protegerse, debe examinar la ruta de entrega del archivo. Se deben verificar tres valores: SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) y DMARC (Domain-Based Message Authentication, Reporting and Compliance). Estos protocolos de autenticación de correo electrónico verifican si el correo electrónico proviene realmente del dominio que afirma provenir. Para comprobar estas rutas, siga estos pasos:
- Abra el correo electrónico con el PDF adjunto.
- Haga clic en los tres puntos en la esquina superior derecha del correo electrónico y haga clic en Ver original.
- Comprobar valores SPF و DKIM و DMARCSi los valores son PASSLa fuente está verificada.
También puedes revisar rápidamente los detalles del correo electrónico para comparar el nombre mostrado con el dominio de envío real. Pero aún más importante, si el archivo se descargó mediante un enlace, revisa las cadenas de redirección. Para ello, copia el enlace y pégalo en una herramienta como Escaneo de URL Para ver cada paso del archivo, incluido el enlace original. Puedes comprobar si el enlace está limpio ejecutándolo. Comprobador de URL de VirusTotalA continuación, examina el archivo. Puedes instalarlo. ExifTool Ejecute el siguiente comando para buscar valores de archivo como autor, creador, productor, fecha de creación y fecha de modificación.
exiftool sospechoso.pdf
Una vez que tenga estos valores, compárelos con las afirmaciones del PDF. Por ejemplo, si el PDF supuestamente corresponde a una factura de 2026 de su banco multinacional, pero la información del producto indica una versión anterior de LibreOffice para consumidores, esto indica que algo anda mal. Finalmente, ejecute el comando. qpdf Esto es para consistencia estructural.
qpdf --comprobar sospechoso.pdf
Múltiples fechas crecientes, flujos excesivos de objetos, capas de presión extrañas y anomalías en las referencias recíprocas pueden ser señales de que algo dañino está sucediendo en el interior.
Trate los archivos PDF como contenedores ejecutables, no como documentos pasivos.
Aunque un archivo PDF pueda parecer una página de papel normal al imprimirse, el archivo real se parece más a un contenedor. Puede ser un medio eficaz para realizar acciones. Para mayor seguridad, conviene examinar los mecanismos que se encuentran debajo del archivo.
Usar aplicaciones de seguridad es una forma de mantenerse seguro en línea.Sin embargo, hacer una pausa e inspeccionar antes de abrir un archivo PDF es un hábito que lo protegerá cuando las aplicaciones fallen.