Configurar tu red doméstica parece bastante sencillo. Tu proveedor de servicios de internet (ISP) ya se encarga de todo el trabajo duro; solo tienes que introducir tu contraseña de wifi para empezar. Claro, eso es todo lo que necesitas para conectarte a internet, pero tu router no es tan seguro como crees.

Pensé que mi red Wi-Fi era segura hasta que revisé la configuración de mi enrutador.Pero examinar los puertos abiertos reveló riesgos mucho mayores. Desde fuera, todo parecía estar bien, pero en segundo plano, mi router respondía silenciosamente a las interferencias del internet abierto en puertos que nunca había expuesto conscientemente.
Enlaces rápidos
¿Qué significa realmente un puerto abierto en tu red?
No es sólo un número: es una puerta abierta.

Piensa en tu red doméstica como un edificio y tu router como la puerta de enlace principal. Cada puerto es como una puerta numerada en ese edificio. La mayoría de las veces, tu router solo permite el tráfico cuando algo en tu red inicia una conversación, como cuando tu navegador carga un sitio web.
Un puerto abierto expuesto a internet significa que cualquiera puede acceder directamente a él. Esto no es intrínsecamente malo ni inseguro, ya que algunos servicios lo necesitan de verdad, como servidores de juegos, sistemas de acceso remoto o servidores multimedia. Sin embargo, cada puerto abierto es una ruta de ataque potencial si algún componente subyacente es débil, obsoleto o está mal configurado. Un par de casillas de verificación o configuraciones predeterminadas descuidadas pueden transformar silenciosamente este riesgo abstracto en algo muy real.
Cómo comprobar si tu enrutador tiene puertos abiertos
Herramientas sencillas que cualquiera puede utilizar
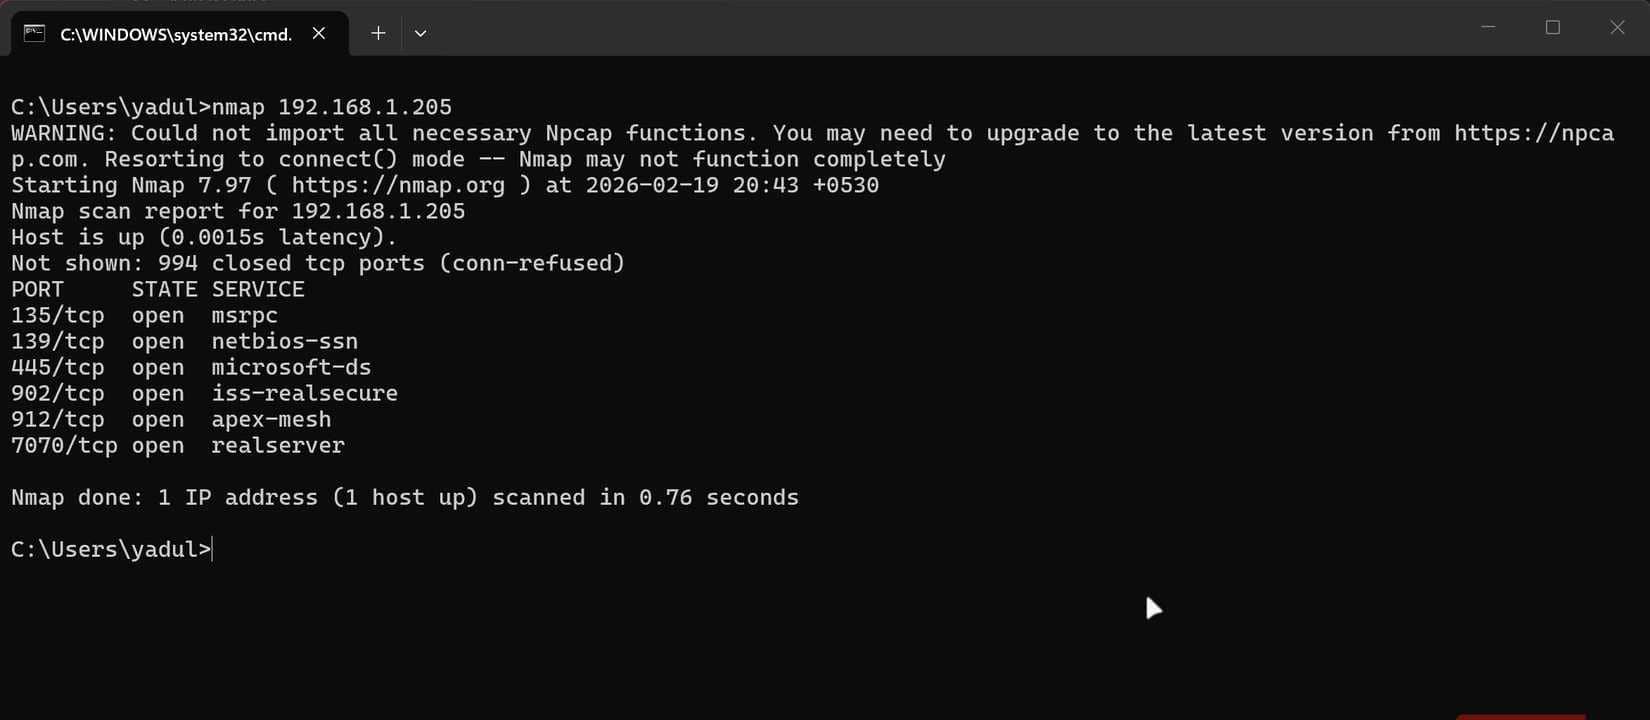
Para saber a qué puede acceder el mundo exterior, debe verificar su dirección IP pública desde internet, no desde su red o Wi-Fi. La forma más sencilla es mediante herramientas basadas en navegador como Herramienta de escaneo de puertos abiertos YouGetSignal أو Comprobador de puertos O sitios similares. Estas herramientas suelen detectar automáticamente tu dirección IP pública y escanear un conjunto común de puertos abiertos.
Para obtener información más detallada y técnica, puede usar Nmap. Una vez instalado en Linux o macOS, puede realizar un análisis rápido con el siguiente comando:
nmap -Pn -F SU_IP_PÚBLICA
Para realizar un análisis más exhaustivo, ejecute:
nmap -Pn --top-ports 1000 SU_IP_PÚBLICA
Para especificar los servicios y versiones:



nmap -Pn -sV --top-ports 1000 SU_IP_PÚBLICA
En Windows, tras instalar Nmap, se ejecutan los mismos comandos en PowerShell o la Terminal de Windows. Si prefiere una interfaz gráfica de usuario, utilice Zenmap, introduzca su dirección IP externa y ejecute un análisis exhaustivo. Para comparar estos resultados con las aplicaciones reales de sus dispositivos, utilice netstat -ano | findstr ESCUCHANDO En el sistema operativo Windows, o ss -tulpn en Linux, o lsof -i -P | grep ESCUCHAR en macOS.
Lo que descubrí en mi enrutador doméstico "normal"
La configuración predeterminada no era tan segura como supuse.
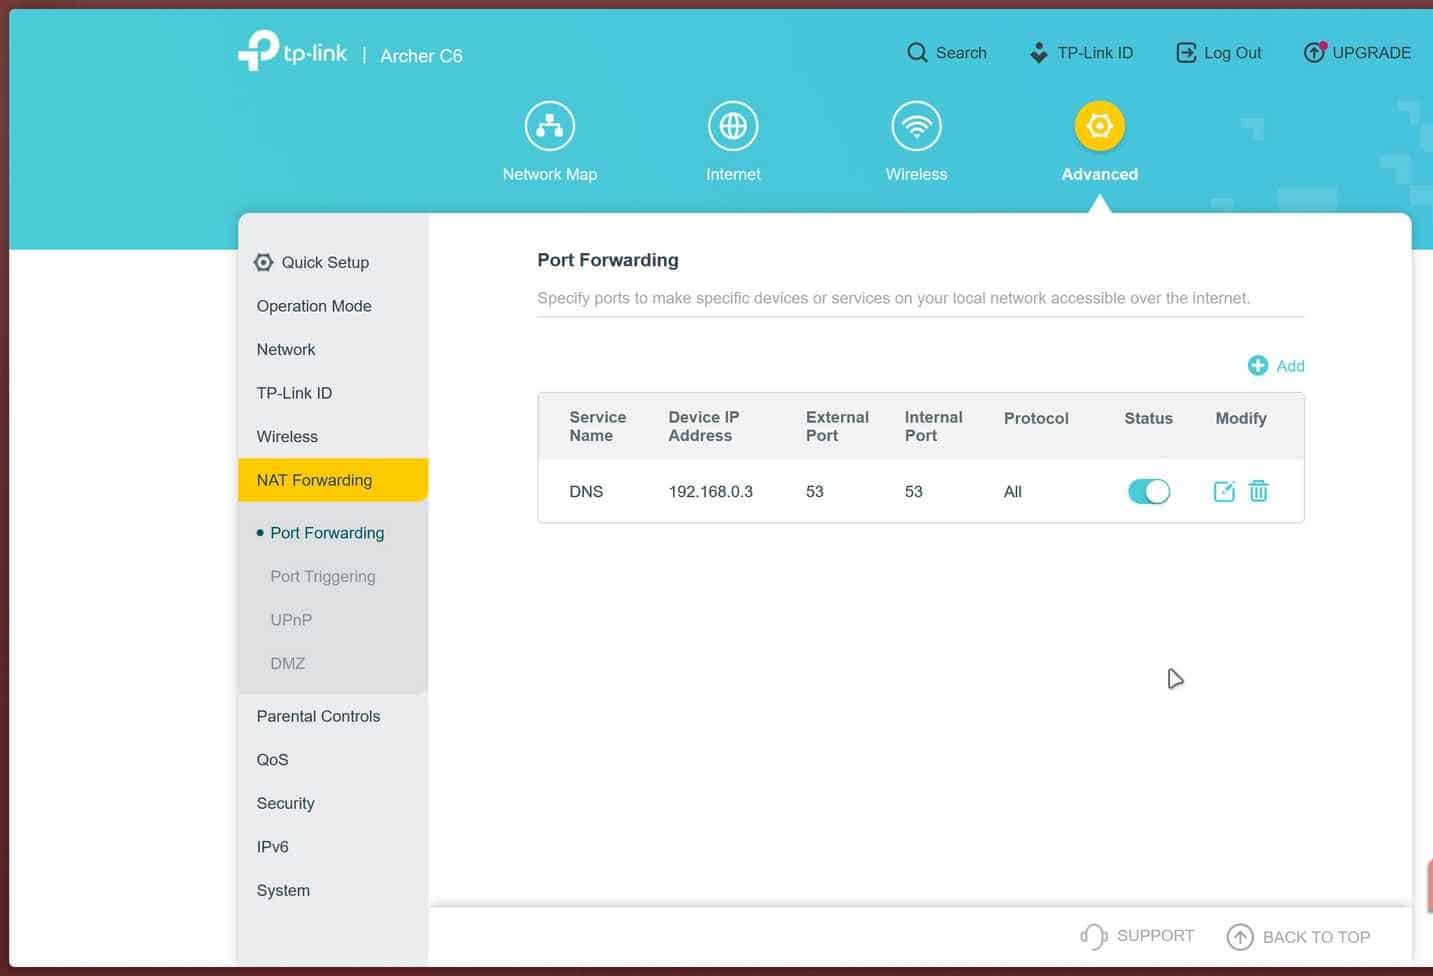
Al revisar mi router doméstico, esperaba encontrar una lista limpia. En cambio, me encontré con una lista pequeña y ordenada de puertos abiertos. Había un puerto web abierto para la función de administración remota que mi proveedor de internet había habilitado discretamente para poder administrar el router desde fuera. Había un puerto alto seleccionado al azar que resultó ser el puerto de copia de seguridad en la nube del NAS, que no había cerrado después de la prueba. Otro puerto alto estaba asignado a un servidor de Minecraft que había desactivado hacía meses, pero que nunca había eliminado de las reglas de reenvío de puertos de mi router.
Individualmente, ninguna de estas cosas parecía alarmante. Pero juntas, significaban que la página de inicio de sesión de mi router era accesible desde internet, y que dos dispositivos obsoletos y rara vez revisados estaban esperando a que alguien escaneara el rango correcto en el día indicado. Si escaneas un router típico, probablemente verás algo familiar. Todo parece inofensivo hasta que recuerdas que los atacantes automatizan estos escaneos y pueden escanear rangos de puertos completos en minutos, en cientos, si no miles, de direcciones IP.
¿Por qué los puertos expuestos representan un grave riesgo para la seguridad?
A veces, basta con tener un puerto abierto.
Los atacantes no adivinan tu dirección IP ni la escanean manualmente; en su lugar, realizan escaneos automatizados masivos en internet, buscando cualquier cosa que responda en los puertos que les interesan. Una vez que encuentran una respuesta, identifican el servicio, verifican su versión y comienzan a lanzarle vulnerabilidades conocidas, inicios de sesión predeterminados o intentos de robo de credenciales.
Las contraseñas débiles o predeterminadas hacen que los enrutadores y servicios sean blancos fáciles para ataques de fuerza bruta, especialmente considerando que Es probable que la contraseña predeterminada de su enrutador se encuentre en una base de datos pública.El firmware y el software de servidor obsoletos suelen contener vulnerabilidades públicas que se pueden copiar y pegar fácilmente. Las interfaces de administrador expuestas accidentalmente transfieren las claves de red si alguien logra iniciar sesión. Servicios como FTP abierto (puerto 21), SMB (puerto 445) o RDP (puerto 3389) pueden filtrar archivos o proporcionar la plataforma perfecta para que alguien penetre más profundamente en la red doméstica. Mientras tanto, todo parece estar bien: el wifi funciona, la transmisión funciona y no hay señales evidentes de que el router responda silenciosamente a las llamadas del exterior.
¿Cómo cerré esos puertos y aseguré mi enrutador?
Con algunas configuraciones, estarás relativamente seguro.
Una vez identificados los puertos abiertos, su tarea es cerrar los que no necesite explícitamente y proteger el resto. Inicie sesión en la página de administración de su router desde su red escribiendo la dirección IP de la puerta de enlace predeterminada (normalmente 192.168.0.1 o 192.168.1.1) en un navegador. Si la contraseña de administrador sigue siendo la predeterminada impresa en la etiqueta, cámbiela inmediatamente por una contraseña segura y única.
A continuación, localice y deshabilite cualquier acceso remoto a internet. Estas opciones suelen encontrarse en Administración, Sistema o Configuración de gestión. Después, localice y deshabilite UPnP y NAT-PMP en Configuración avanzada, Red o NAT/Reenvío para evitar que los dispositivos exploten vulnerabilidades de su firewall de forma silenciosa.
En la página de reenvío de puertos o servidores virtuales, elimine las reglas que no reconozca o que ya no use, especialmente las relacionadas con cámaras, dispositivos NAS o computadoras. Actualice el firmware de su router si es posible para corregir cualquier error conocido.
Para cualquier cosa que mantenga abierta intencionalmente, use contraseñas seguras, habilite la autenticación de dos factores cuando sea posible, prefiera protocolos seguros como SSH o VPN en lugar de Telnet, FTP o RDP expuestos, y restrinja el acceso a través de IP cuando el software lo permita.
Si vas a hacer algo hoy, cierra estos puertos.
Victoria de seguridad en 10 minutos
Empecé este ejercicio pensando que sería una tediosa confirmación de que todo estaba seguro. En cambio, los dispositivos olvidados, el reenvío de datos sobrante y el acceso remoto habilitado por mi proveedor de internet habían transformado silenciosamente mi red doméstica común en algo que cualquier bot podría encontrar y arruinar.
Si aún no has escaneado tu red en busca de puertos abiertos, dedica esta tarde a hacerlo. Ejecuta un escaneo, elimina los redireccionamientos, desactiva la administración remota y, por favor, cambia la contraseña predeterminada de tu router. El objetivo no es ser completamente seguro (en la práctica, no se puede), sino ser lo suficientemente aburrido como para que los atacantes pasen a un objetivo más fácil.