La mayoría de las veces, su preocupación por su red doméstica se limita a garantizar el acceso a internet. Sin embargo, si analiza su red en busca de posibles vulnerabilidades de seguridad, podría descubrir problemas más urgentes de lo que cree. ¿Conoce las amenazas ocultas que podrían amenazar la seguridad y privacidad de su red? Descubra cómo protegerse de posibles filtraciones y mantener sus datos seguros.

Enlaces rápidos
¿Por qué deberías escanear tu red periódicamente?

Su red doméstica probablemente consta de un router que conecta todos sus dispositivos cableados e inalámbricos. Esta configuración se conoce como red SOHO (oficina pequeña/oficina doméstica) y puede contener vulnerabilidades de seguridad que los hackers pueden explotar. Los atacantes pueden intentar acceder a su red de varias maneras, por lo que el análisis de red es esencial para su protección:
- Explotar puertos abiertos expuestos a Internet, permitiendo acceso no autorizado a servicios y protocolos de red.
- Apunte directamente a dispositivos de su red local, como computadoras, impresoras y dispositivos de Internet de las cosas (IoT).
- Lanzar ataques inalámbricos para comprometer su red Wi-Fi, permitiendo a los atacantes acceder a sus datos y tráfico de red.
- Atacar conexiones de trabajo remotas (como VPN o RDP), especialmente si estas conexiones son inseguras o utilizan contraseñas débiles.
Analizar su red regularmente y abordar las vulnerabilidades ayuda a protegerse contra estas amenazas. Afortunadamente, es más fácil de lo que cree. Analizar su red regularmente es una buena práctica de ciberseguridad doméstica, que le permite anticiparse a las posibles amenazas y proteger sus datos personales.
Cómo escanear su red: dos métodos básicos
Al escanear su red, tiene dos opciones principales:
- Herramientas de escaneo de red basadas en la web
- Herramientas de escaneo de red basadas en servidor
Las herramientas basadas en la web incluyen sitios como: Herramientas de prueba de penetraciónEstas herramientas te permiten escanear rápidamente tu dirección IP pública en busca de puertos abiertos que los hackers podrían explotar. Sin embargo, esto es solo un análisis superficial, al menos hasta que pagues por estos servicios. Las herramientas web como Pentest Tools solo pueden escanear lo visible en internet, no tus dispositivos internos ni clientes Wi-Fi.
Si desea obtener más información, deberá utilizar herramientas basadas en servidor como NmapNmap se ejecuta en un servidor externo y escanea su red desde el exterior. Es de código abierto y gratuito, y los hackers suelen usarlo para escanear una red antes de intentar penetrarla. Nmap es una potente herramienta de ciberseguridad y pruebas de penetración, que proporciona información detallada sobre los dispositivos y servicios que se ejecutan en la red objetivo.
Herramientas de pruebas de penetración
Si eres nuevo en pruebas de penetración o quieres una descripción general simplificada de tu red sin tener que configurar un servidor Linux, Pentest Tools hará el trabajo.
- Determine y registre su dirección IP externa sin usar una VPN. Puede encontrarla buscando en Google "¿cuál es mi dirección IP?" o utilizando sitios como ¿Cuál es mi IP?Este paso es esencial para comprender cómo el mundo exterior ve su red.
- Herramienta abierta Escáner de vulnerabilidades de red En Pentest Tools, copie y pegue su dirección IP externa en el campo. Objetivo, luego haga clic en el botón . Iniciar escaneadoEste proceso iniciará un escaneo básico de su red.
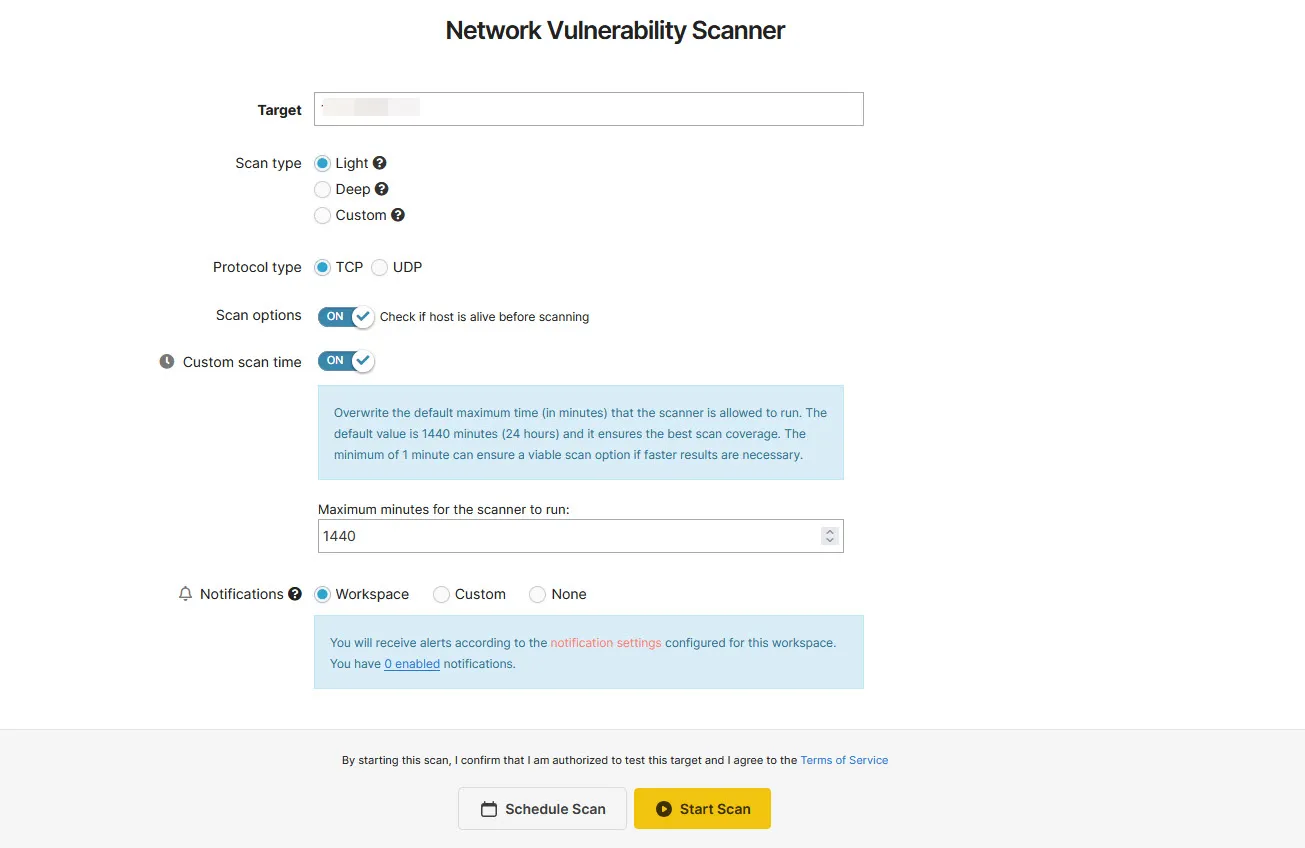
La página de resultados mostrará toda la información de red y los puertos abiertos que un atacante podría recopilar al escanear su dirección IP pública, una razón importante para no exponerla al público. Sin embargo, los resultados del análisis ligero, disponible para usuarios gratuitos, solo sirven para encontrar puertos comunes que podrían estar abiertos en su red por defecto. Realizar un análisis más exhaustivo, que analiza un número mucho mayor de puertos, puede costar hasta $85 al mes. No obstante, dado que el sitio usa Nmap para sus análisis, vale la pena aprender a usar Nmap si necesita resultados más exhaustivos. Nmap es una herramienta potente y flexible que le permite realizar análisis personalizados y analizar exhaustivamente la seguridad de su red.



Nmap
Si necesita resultados más detallados y precisos, Nmap (Network Scanner) es una opción avanzada y adecuada. Instalar y ejecutar Nmap requiere cierta experiencia técnica, pero incluye una interfaz gráfica de usuario (GUI) para Windows, lo que facilita su uso.
descargar: Nmap
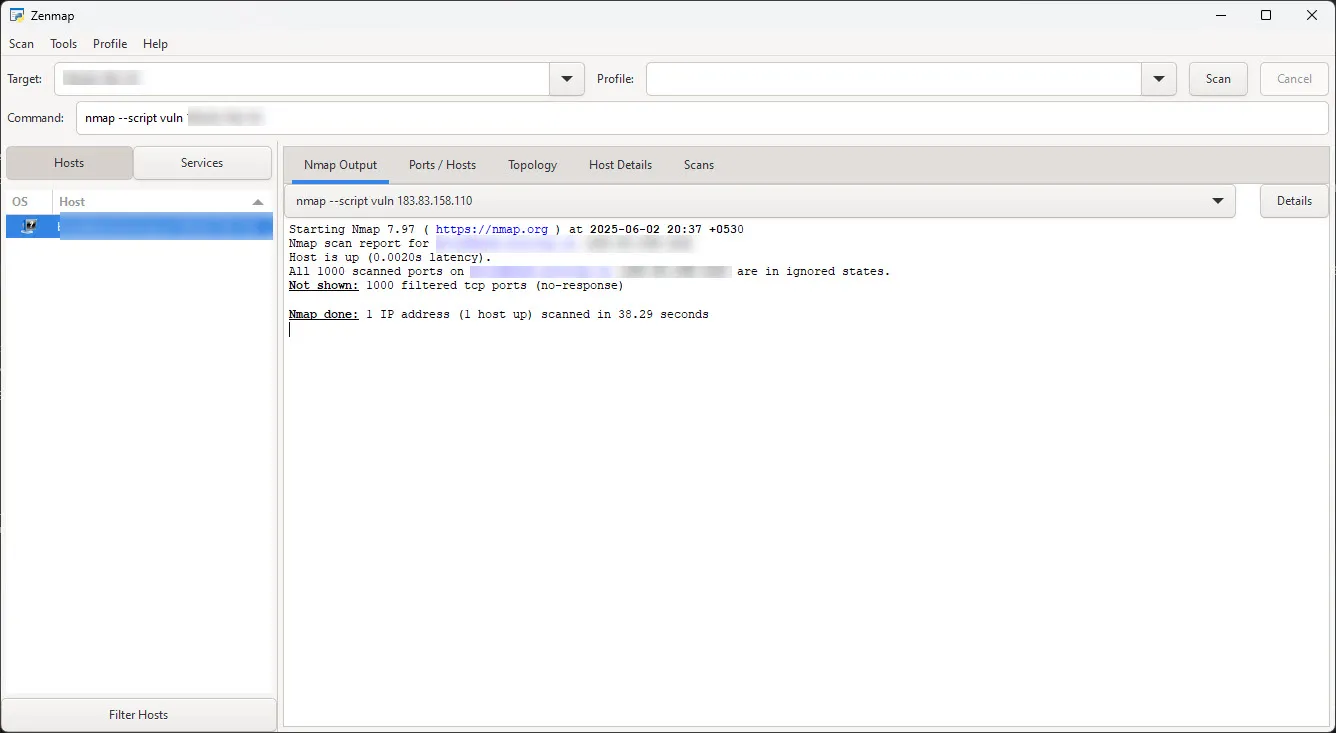
Puedes instalar Nmap en tu equipo Windows, macOS o Linux. Después, puedes usarlo para analizar otros dispositivos conectados a tu red doméstica, lo que te ayudará a identificar posibles vulnerabilidades de seguridad y a evaluar tu nivel de protección.
nmap -sT [su dirección IP externa]
Este comando escanea todos los dispositivos en una subred doméstica típica en busca de puertos TCP abiertos.
Sin embargo, la mejor manera de ejecutar Nmap es a través de un servidor Linux en línea. Ejecutar Nmap desde un servidor externo permite analizar la red desde el exterior, revelando puertos abiertos, vulnerabilidades y servicios vulnerables. Al ejecutarse localmente, Nmap puede analizar otros dispositivos de la red (como el router, dispositivos inteligentes u otros ordenadores) para identificar puertos y servicios abiertos. Solo revelará lo que un usuario externo ve si se ejecuta desde fuera de la red.
Una vez configurado, ejecute el comando. sudo apt instalar nmap En la terminal, instala Nmap. Luego, busca vulnerabilidades en los puertos abiertos:
nmap --script vuln [su dirección IP externa]
El desafío de usar Nmap desde un servidor externo es que se requieren conocimientos técnicos de Linux o el costo de configurar y operar un servidor. Puedes alquilar un servidor Linux en sitios como Linode أو Vultr Por $5 y $2.50, respectivamente. Estos servicios te permiten registrarte con una cuenta de correo electrónico y acceder a un equipo Linux de alto consumo tras completar el proceso de verificación. Como alternativa, puedes probar a ejecutar Nmap en Linux en otro equipo y escanear tu red. Solo asegúrate de que el equipo que escanea no use tu router para conectarse a internet, ya que esto podría complicar el proceso.
Realizar análisis desde un servidor privado virtual (VPS) implica compartir su dirección IP local con un servicio externo. Cumpla siempre con los términos de servicio del proveedor del VPS y nunca analice redes que no sean de su propiedad o que no tenga permiso para probar. Esto es necesario para garantizar el cumplimiento legal y evitar infracciones de los términos de servicio.
Esto supone una limitación al examinar una red en uso, ya que nunca se ve la perspectiva del hacker. Su red se comporta de forma diferente interna y externamente. A menos que pueda ver las mismas vulnerabilidades que un hacker podría explotar, no podrá solucionarlas, ya que solo son visibles desde fuera de la red. Por eso, muchos entusiastas de la seguridad o personas que desean probar la solidez de su red configuran un laboratorio con al menos una máquina Linux conectada a internet mediante una conexión externa. Esta configuración permite simular un ataque real y evaluar las vulnerabilidades desde la perspectiva del atacante, lo que proporciona una visión integral de la seguridad de su red.
Cierra vulnerabilidades y fortalece tu router Wi-Fi
Independientemente del análisis que realice, verá información sobre su enrutador, su proveedor de servicios de internet (ISP), su ubicación actual, los puertos abiertos y, si usa Nmap, las vulnerabilidades a las que podría estar expuesto. Normalmente, encontrará una serie de puertos abiertos de uso común:
- 80 (HTTP)
- 443 (HTTPS)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Telnet)
No todos los puertos abiertos son peligrosos, pero es importante comprenderlos. Los puertos abiertos permiten que servicios externos se conecten a programas que se ejecutan en tus dispositivos, como computadoras, teléfonos inteligentes, televisores inteligentes e incluso el propio router. Sin embargo, simplemente cerrar todos los puertos abiertos no es una solución práctica, ya que afectará tu conexión a internet.
Los puertos comunes como el 80 (HTTP), el 443 (HTTPS) y el 53 (DNS) deben mantenerse abiertos. Sin embargo, si tiene puertos abiertos utilizados por aplicaciones de terceros o funciones del sistema operativo, como RDP (3389), SSH (22), Telnet (23) y FTP (20 y 21), debería considerar cerrarlos, según el uso de su red.
Si necesita abrir un puerto específico por cualquier motivo, puede ocultarlo de los hackers que escanean su dirección IP o router en busca de vulnerabilidades. En otras ocasiones, puede abrir los puertos que necesite y luego cerrarlos para proteger su red. RDP, SSH, Telnet y FTP tienen muchos usos legítimos, y cerrar estos puertos impedirá que estos protocolos se comuniquen con servicios externos.
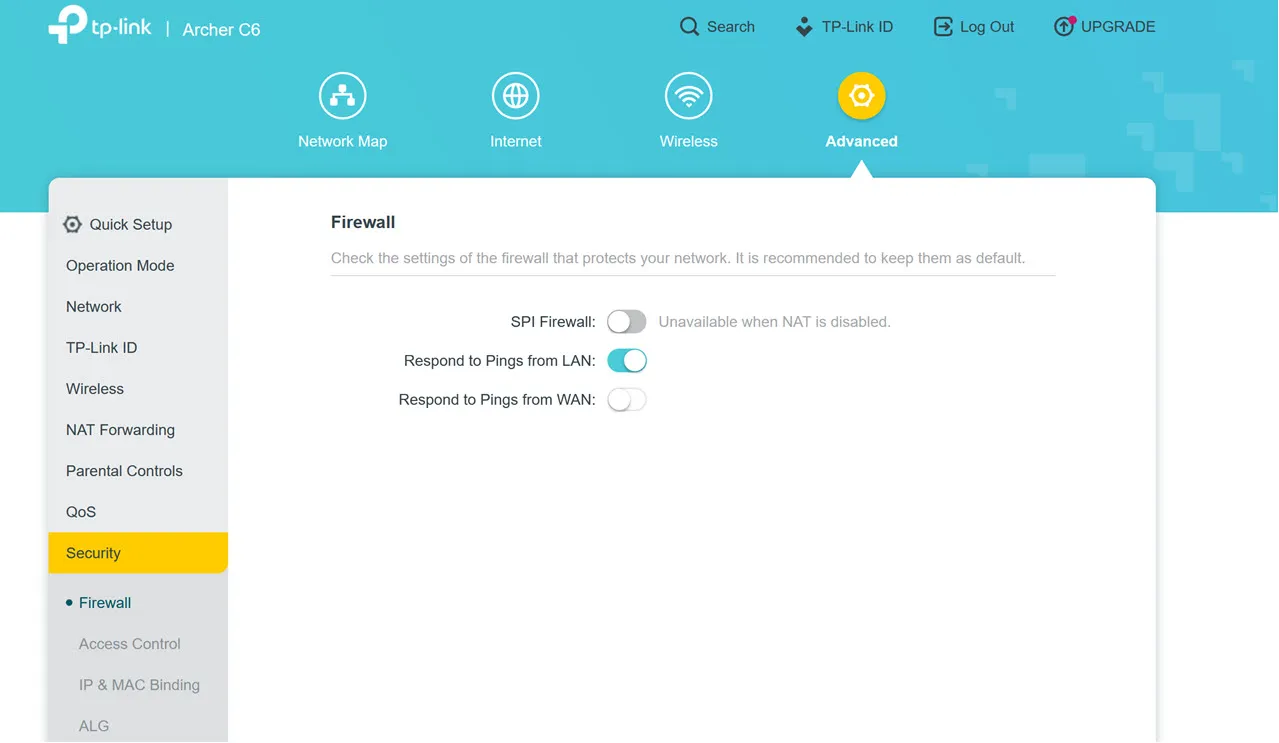
Como puede ver en los resultados del análisis de la sección anterior, todos los puertos analizados por Nmap y la herramienta de análisis de red Pentest Tools en mi red estaban cerrados. Más específicamente, se encontraban en un estado de "filtrado", donde la herramienta de análisis de red no pudo confirmar si un puerto estaba abierto, cerrado o filtrado.
Puedes lograrlo ajustando la configuración del firewall de tu router. Si ves una opción para deshabilitar las pruebas de ping desde la WAN, actívala inmediatamente. Esto indica al firewall de tu router que no responda a las solicitudes de ping provenientes de internet, lo que significa que no aparecerá cuando los hackers realicen escaneos masivos de IP.
Esto me lleva a la siguiente forma más importante de protegerte: la configuración de tu router. Fortalecer tu router contra ataques es uno de los primeros pasos que debes tomar. Al configurar un nuevo enrutador para obtener lo mejorResultadosSin embargo, es mejor dejar algo La configuración del enrutador Wi-Fi está deshabilitada..
La configuración exacta del enrutador que necesita variará según su enrutador, pero la siguiente lista de configuraciones es un buen lugar para comenzar:
- Habilitar el firewall del enrutador
- Deshabilitar las funciones de acceso remoto
- Deshabilitar todas las entradas de reenvío de puertos.
- Deshabilitar UPnP (Universal Plug and Play)
- Cambie las credenciales de acceso predeterminadas para su enrutador
- Utilice el cifrado inalámbrico WPA3 si es posible.
- Actualice el firmware de su enrutador con frecuencia.
Escanear su red Wi-Fi en busca de vulnerabilidades puede parecer complicado, pero con algunas herramientas simples y un poco de investigación, puede configurar su red para que sea más segura.