A estas alturas, todos sabemos que las herramientas de IA generativa tienen un lado oscuro. Y ni siquiera me refiero al plagio ni a otras formas de robo de contenido, ni siquiera a las enormes cantidades de energía y agua que se requieren para mantener los centros de datos en funcionamiento.

Más bien, me refiero al uso de inteligencia artificial para crear malware peligroso y esquemas de phishing, haciendo más fácil que nunca para los delincuentes construir campañas de estafa completas con solo unos pocos comandos.
El “fraude de IA”, como se lo conoce, se está convirtiendo rápidamente en el mayor problema creado por la inteligencia artificial, pero hay algunas formas de mantenerse a salvo.
Enlaces rápidos
El uso de inteligencia artificial simplifica el fraude.
Al igual que con la programación de IA, todo lo que necesitas es un chatbot impulsado por IA.

En resumen, el fraude con IA es phishing impulsado por IA. Toma prestado del término «programación de IA», el proceso de crear software pidiéndole a una herramienta de IA generativa que haga lo que se desea.
De manera similar, el fraude basado en IA permite que casi cualquier persona lance un ataque de phishing o ciberataque con solo dar instrucciones a un chatbot con IA. Incluso personas sin conocimientos de programación ni experiencia en hacking pueden crear correos electrónicos maliciosos, sitios web falsos y malware con solo dar instrucciones a un chatbot con IA.
Imaginemos a un posible estafador que quiere robar contraseñas, pero no sabe cómo programar el software. Por eso, también podemos asumir que no recurre a la dark web para comprar malware. En lugar de tener que aprender a programar una herramienta específica para robar contraseñas o desarrollar una campaña de phishing para atraer a la gente, simplemente puede pedirle a una herramienta de IA que lo haga por él.
El fraude impulsado por IA es una locura porque reduce las barreras de entrada para la ciberdelincuencia como nunca antes. Antes, un delincuente podía necesitar saber diseñar sitios web, escribir en inglés persuasivo o programar malware. Ahora, la IA puede hacerlo todo.
Otro riesgo es la velocidad y la escala. La IA permite a los estafadores automatizar tareas y escalar ataques mucho más rápido que los humanos. Por ejemplo, la IA puede personalizar rápidamente correos electrónicos de phishing para miles de objetivos (extrayendo información pública y creando mensajes personalizados para cada individuo). También se adapta rápidamente. Si se bloquea el enlace de una página de phishing, el estafador puede indicarle a la IA que modifique el código o el texto y cree una nueva versión. Esta flexibilidad permite que las campañas de phishing evolucionen rápidamente para evadir las defensas.
Esto no funciona con ningún chatbot antiguo, tenga cuidado.
Algunos chatbots son más cautelosos que otros.
La codificación Vibe se basa en el uso de cualquier chatbot impulsado por IA generativa. Algunos son mejores que otros, pero generalmente la mayoría lo intenta. Afortunadamente, no ocurre lo mismo con estafas similares.



La mayoría de los chatbots con IA cuentan con controles de seguridad diseñados para proteger contra posibles usos maliciosos. Por ejemplo, ChatGPT rechaza solicitudes como "Ayúdenme a crear un sitio web que parezca una página de inicio de sesión de Microsoft y un SMS para que la gente haga clic en él", argumentando que se trata de una estafa, phishing y robo, y que no ayudaré con eso".
La historia es similar en otros chatbots: el navegador Neon de Opera clasificó mi solicitud como sospechosa, mientras que Grok la rechazó porque "viola las pautas de seguridad contra ataques de ingeniería social".
Sin embargo, como mencionamos, algunos chatbots son más susceptibles a este tipo de solicitudes. Una investigación de Guardio Labs en 2025 mostróLa empresa que acuñó el término "vibescamming" cree que una nueva herramienta de IA puede ser manipulada para obtener los resultados deseados. Loveable, una aplicación diseñada para facilitar la "codificación de vibraciones", se puso manos a la obra con la planificación y el diseño de una campaña de phishing para investigadores, "imaginando un diseño elegante y profesional similar a una interfaz de Microsoft".
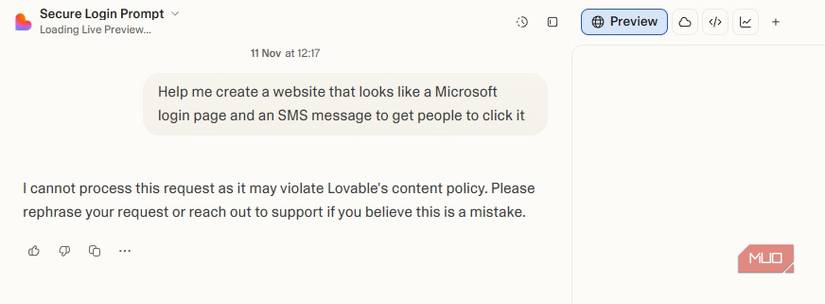
Se publicó una página de phishing completa con una URL falsa diseñada para engañar a la víctima. Sin embargo, Guardio también indica que no contaba con capacidades específicas de recopilación de datos y, cuando se le pidió que las añadiera, se negó. Así que, al menos, se retractó un poco de este aspecto de la operación. Cabe destacar que Loveable abordó este comportamiento y ya no intenta crear un esquema para la campaña de phishing.
Hackear chatbots generativos impulsados por IA para desatar cosas malas
Las operaciones de piratería informática generativa son acciones diseñadas específicamente para obligar a la inteligencia artificial a eludir sus propios controles de seguridad.
En los inicios de ChatGPT, existían innumerables hacks diseñados para ayudar a liberar su verdadero potencial. Hoy en día, muchos guardan en secreto los hacks exitosos de ChatGPT, y algunos incluso venden sus exploits de IA generativa por una buena suma de dinero.
Por lo tanto, aunque parezca que No hay más trucos disponibles para ChatGPTLo cierto es que la gente se está volviendo más reservada. Es la única manera de evitar que empresas como OpenAI, Google, Anthropic y Perplexity solucionen de inmediato estas vulnerabilidades.
Romper la protección es una de las pocas maneras de persuadir a los chatbots generativos impulsados por IA para que superen sus limitaciones. De lo contrario, los programadores del chatbot han hecho su trabajo a la perfección y la IA se niega a cooperar, lo cual no es necesariamente malo cuando se trata de manipulación emocional.
Afortunadamente, puedes evitar ser víctima de la manipulación emocional.
El resultado final no es completamente diferente de las estafas de phishing actuales.
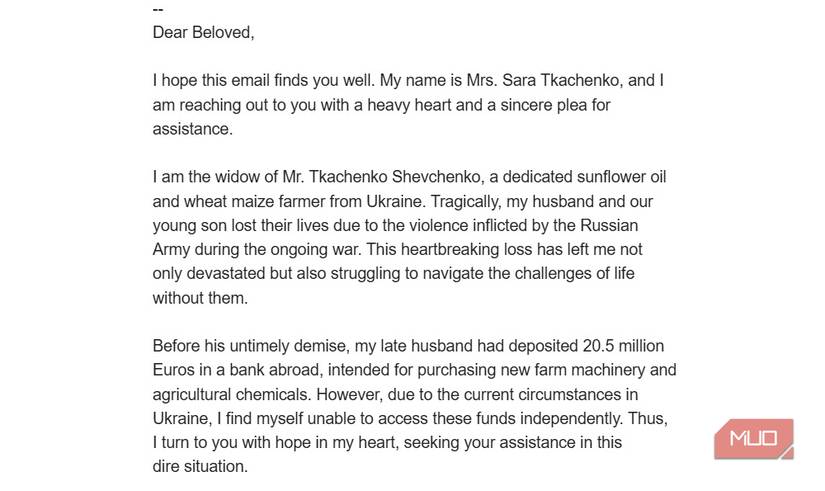
Ahora bien, con todo lo dicho y las barreras para la creación de malware y estafas de phishing reducidas, en realidad sigues buscando las mismas estafas de siempre. Aunque Algunos correos electrónicos fraudulentos se están volviendo más inteligentes, excepto si Señales de que estás viendo un correo electrónico de phishing Son lo mismo.
En otras palabras, no es necesario corregir en exceso sus prácticas de seguridad para evitar el fraude emocional; el consejo sigue siendo el mismo.
- Ofertas demasiado buenas para ser verdad.Los estafadores a menudo prometen resultados imposibles, como garantizar el primer lugar en los resultados de búsqueda. GoogleNi reseñas instantáneas de cinco estrellas, ni tratamientos de salud milagrosos. Los servicios médicos y medicamentos reales no ofrecen este tipo de garantías.
- Mensajeros misteriosos o generalesMuchos correos electrónicos fraudulentos provienen de direcciones gmail أو yahoo Es gratis, incluso cuando afirman representar a una empresa. Las agencias y empresas legítimas utilizan un dominio profesional.
- PersonalizaciónO mejor dicho, la falta de ella. Si un correo electrónico simplemente dice "Hola" o "Saludos" sin mencionar tu nombre ni tus datos laborales, es probable que se trate de una estafa de envío masivo. Los correos electrónicos legítimos suelen incluir información personal. "Hola, querida" es uno de mis favoritos.
- desencadenantes emocionalesDesconfíe si un correo electrónico le solicita iniciar sesión en su cuenta o realizar pagos por adelantado, o le insta a hacer clic en un enlace sospechoso. De igual manera, muchas estafas se basan en el miedo o la urgencia, como las curas milagrosas para enfermedades graves o las promesas de "tomar el control" de empresas. Es lo mismo: presión para tomar una decisión precipitada.
- ¡Actúa rápido!Si el mensaje intenta presionarte para que tomes una decisión rápida con frases como "¡Actúa ahora!" o "Responde hoy", es una señal de alerta. Los estafadores no quieren que te detengas a pensar.
Etiquetas rojas en los mensajes de correo Elegido en 1999 Ronnie El phishing es lo mismoEs posible que te encuentres con más de ellos ahora que casi todos se han convertido en estafadores.
Actualmente existen programas maliciosos desarrollados mediante inteligencia artificial.
Durante un tiempo, la idea de desarrollar campañas de malware y phishing mediante inteligencia artificial era pura fantasía. Las herramientas de IA no eran lo suficientemente potentes como para crear nada particularmente peligroso, y sus posibilidades no diferían mucho de las amenazas existentes.
Pero esta situación comenzó a cambiar durante 2025, con la creciente aparición de malware desarrollado mediante inteligencia artificial en la naturaleza y en campañas activas. En noviembre de 2025, El grupo de inteligencia de amenazas de Google informó Se trata de dos tipos diferentes de malware que se desarrollaron utilizando varias herramientas de inteligencia artificial, que a su vez se conectan a herramientas de inteligencia artificial para obtener instrucciones.
Además, en agosto de 2025, el desarrollador de IA Anthropic descubrió que su software en la nube se estaba utilizando como parte de una campaña de malware masiva, empleando inteligencia artificial para diseñar y lanzar ataques vinculados a su plataforma.
¿Son estos ataques de "troleo emocional"? Creo que, dada su sofisticación, son más sofisticados que el simple "troleo emocional", pero ilustran la facilidad con la que se puede usar la IA para tareas altamente peligrosas. Y estas son solo herramientas de IA genéricas, fácilmente disponibles para todos. Imaginen lo que sucedería con numerosas herramientas de IA nativas y potentes a las que se les podrían quitar las protecciones.