La mayoría de las estafas en línea siguen teniendo un mismo objetivo: robar tu contraseña. Nos hemos entrenado para estar atentos a páginas de inicio de sesión falsas, enlaces sospechosos y correos electrónicos urgentes que nos piden que "verifiquemos" las credenciales de nuestra cuenta.

Pero una nueva ola de ataques a cuentas de Microsoft funciona de forma diferente. Las víctimas inician sesión en el sitio web real de Microsoft, utilizan comprobaciones de seguridad legítimas e incluso completan con éxito la autenticación multifactor; aun así, los atacantes consiguen acceder.
Esta tecnología, conocida como Suplantación de identidad (phishing) del código del dispositivoNo roba tu contraseña en absoluto. En cambio, te engaña para que autorices el acceso, utilizando el sistema de autenticación de Microsoft, tal como fue diseñado.
Enlaces rápidos
Iniciar sesión con un código de dispositivo es realmente útil
Es posible que lo hayas usado varias veces antes.
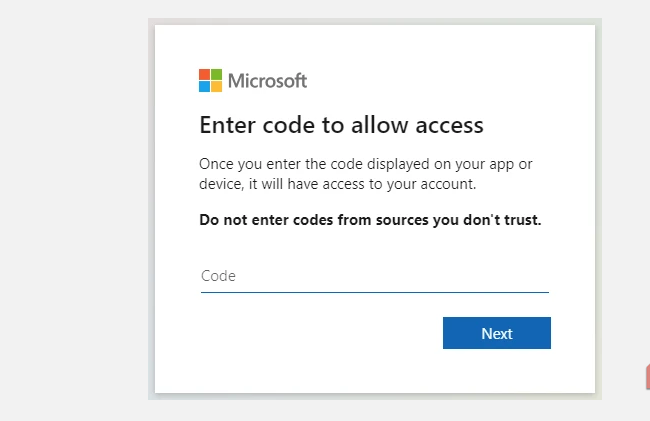
Microsoft, al igual que otras grandes empresas tecnológicas, apoya algo llamado Flujo de autorización del dispositivoEsto también se conoce como inicio de sesión con código de dispositivo. Sin embargo, lo más común es que se muestre un código de inicio de sesión coincidente en todos los dispositivos, en lugar de una página de inicio de sesión completa, que debe coincidir o ingresar para completar el proceso.
Esto es muy útil, especialmente en dispositivos que no pueden mostrar fácilmente una página de inicio de sesión completa o al conectarse a un dispositivo con funcionalidad limitada. Por ejemplo, puede que hayas visto estos iconos en tu Smart TV o al conectarte al televisor de tu habitación de hotel; ambos son ejemplos claros.
En la mayoría de los casos, este proceso es completamente seguro y no presenta ningún peligro. Pero todo cambia cuando se explota una vulnerabilidad específica.
Las características legítimas pueden usarse en su contra
Se aprovecha de una suposición común
El inicio de sesión con código de dispositivo es increíblemente práctico. Sin embargo, puede ser explotado, ya que el inicio de sesión del dispositivo asume naturalmente que quien introdujo el código inició la solicitud. Aquí es donde, en parte, el proceso falla.
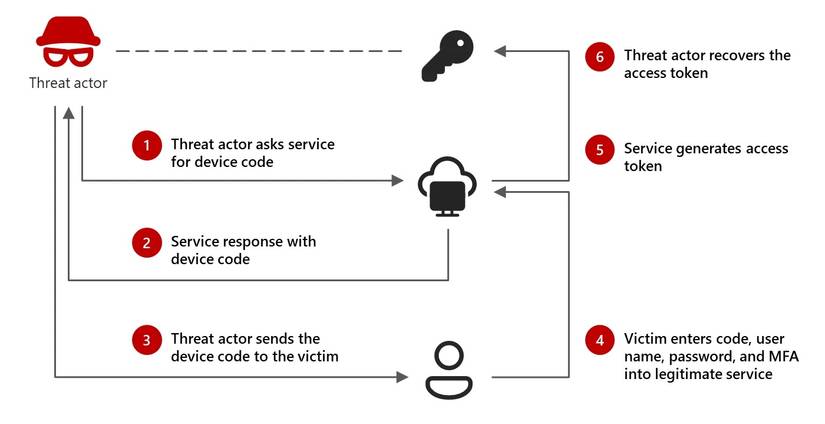
Si un atacante conoce tu dirección de correo electrónico u otra información de contacto conocida, puede iniciar una solicitud de inicio de sesión desde su propio dispositivo, iniciando una sesión única. Microsoft (y otras empresas tecnológicas) generan entonces un token de dispositivo legítimo asociado a esa sesión.



Aquí es donde la cosa se complica. En lugar de intentar usarlo él mismo, el atacante puede enviarte el código directamente, camuflado en otro proceso, muchos de los cuales emplean tácticas de phishing conocidas:
- Alerta de seguridad que denuncia actividad sospechosa
- Aviso urgente de Microsoft 365
- Mensajes de Teams o mensajes de soporte de TI
- Solicitudes de correo electrónico comerciales u otras
La solicitud le dirige a la página oficial de inicio de sesión de Microsoft y le pide que introduzca el código proporcionado para "proteger" o "verificar" su cuenta. Aquí es donde comienza la siguiente etapa del proceso de explotación. No está visitando una página de inicio de sesión falsa ni un portal de phishing ingeniosamente diseñado: es una página de inicio de sesión auténtica de Microsoft, y las comprobaciones de autenticación son reales.
Proporcionas el código de tu dispositivo para iniciar sesión como siempre, aceptas la solicitud y sientes que has protegido tu cuenta. Pero, en realidad, has autenticado al atacante y entregado las claves de tu cuenta en el proceso.
Durante todo el proceso, tu contraseña nunca se revela, aunque has entregado tu cuenta directamente.
¿Por qué funciona tan bien la estafa de inicio de sesión con código del dispositivo?
Todo es cuestión de tradición
El mayor problema de las estafas de inicio de sesión con código de dispositivo es que van más allá de las tácticas de phishing tradicionales. El phishing suele implicar una página de inicio de sesión clonada, una página de inicio de sesión similar o un sistema que intercepta las credenciales.
Aunque la estafa de phishing de inicio de sesión con código de dispositivo evita todo eso, haciendo que todo parezca legítimo y legal. Bueno, ni siquiera lo hace parecer "legítimo"; de hecho, lo es, ya que estás interactuando con el proceso de autenticación de Microsoft. La estafa funciona porque todo funciona exactamente como debería; simplemente, se ha invertido ligeramente.
Entonces, ¿qué podría ganar un atacante al usar su token de acceso?
Está claro que tener un atacante respaldado es una mala situación.
Tras completar la autenticación, Microsoft emite un token de acceso, que sirve como prueba temporal de que el inicio de sesión se ha verificado. Funcionalmente, el sistema asume que el titular del token ya ha confirmado su identidad, lo que permite el acceso sin tener que solicitar credenciales repetidamente.
La respuesta depende entonces de lo que el atacante pueda obtener realmente de la cuenta objetivo. Por ejemplo, si su cuenta de Outlook es el objetivo, el atacante puede acceder a sus correos electrónicos y, en consecuencia, a otros servicios asociados a esa dirección (restableciendo contraseñas, accediendo a códigos de autenticación en dos pasos, etc.).
Pero si su inicio de sesión de Teams es el objetivo, el atacante podría terminar dentro de la cuenta de Teams de su empresa, con acceso a los datos allí presentes.
Entonces, ¿cómo puede protegerse del phishing del código del dispositivo?
Vigilancia constante que nunca termina
En definitiva, la mejor defensa contra los ataques de inicio de sesión basados en código es comprender cómo funciona realmente el inicio de sesión. Incluso un conocimiento básico de los procesos de inicio de sesión le protegerá. De este ataque de phishing.
En resumen, los códigos de inicio de sesión del dispositivo solo deberían aparecer cuando inicies sesión en otro dispositivo. Microsoft no te enviará un código aleatorio para proteger tu cuenta, ni te enviará un correo electrónico para solicitar tu contraseña, confirmar un código de autenticación de dos factores (2FA), etc.
Esto no se trata solo de Microsoft. Ninguna empresa, ni tecnológica ni de ningún otro tipo, debería pedirte esta información. Es privada y solo te pertenece.
En la mayoría de los casos, puedes seguir reglas de seguridad comunes para detectar estafas de phishing:
- Nunca ingrese un código de inicio de sesión enviado por correo electrónico, chat o mensaje de texto.
- Maneje las solicitudes de autenticación inesperadas de la misma manera que maneja las solicitudes de contraseña.
- Si recibe un mensaje de MFA que no activó, rechácelo de inmediato.
- Revise periódicamente su actividad de inicio de sesión de Microsoft para detectar aplicaciones o sesiones desconocidas.
Recuerda que los códigos de autenticación son permisos, no pasos de verificación. Si el proceso no se inició, alguien más lo hizo.